Resumo executivo. Um galpão logístico de 12.000 m² em Indaiatuba pode ter o melhor access point Wi-Fi 7 do mercado instalado no teto e continuar entregando 80 Mbps para um coletor de dados. O motivo raramente está no rádio: está no cabo de 90 metros que ninguém certificou, no switch que negociou apenas PoE+, na eletrocalha que corre paralela ao barramento de 440 V e na ausência de um projeto submetido às normas ABNT NBR 16521, 14565, 16869 e 14705. Este guia técnico dissecca cada camada dessa cadeia — do composto químico da capa do cabo até a política de firewall Layer 7 do gateway — e mostra como a Eight TI projeta, certifica, vende, aluga em comodato e administra ativos de rede para o parque industrial de Indaiatuba e da Região Metropolitana de Campinas.
1. Indaiatuba: o Corredor Logístico que Não Aceita Mais Rede Improvisada
Existe uma assimetria curiosa no mercado industrial de Indaiatuba. A cidade construiu, ao longo das últimas duas décadas, um dos parques logísticos mais competentes do interior paulista — pisos industriais de 6 toneladas por metro quadrado, pé-direito livre de 12 metros, docas com niveladoras hidráulicas, sprinklers classificados, subestações dedicadas e AVCB regularizado. Investiu-se pesadamente em concreto, aço e energia. E, na esmagadora maioria dos casos, a infraestrutura de telecomunicações desse mesmo galpão foi tratada como um item de acabamento, contratada por menor preço, executada sem projeto e entregue sem um único laudo de certificação.
O resultado dessa assimetria aparece no dia a dia da operação, quase sempre atribuído à causa errada. O coletor de dados que "perde o sinal" no fundo do corredor 14. A balança rodoviária que "cai" quando o compressor liga. A câmera da doca 7 que "congela" no fim da tarde. O sistema WMS que "está lento" às 14h, justamente quando o segundo turno entra. Nenhum desses sintomas é um problema de software, e quase nenhum é um problema de rádio. São problemas de infraestrutura física e de arquitetura de rede que se manifestam na camada de aplicação, e é exatamente por isso que sobrevivem por anos sem diagnóstico correto.
1.1 O retrato do parque industrial indaiatubano
Entender a escala do problema exige entender a escala do ativo. Indaiatuba ocupa 311,545 km² na Região Metropolitana de Campinas, a 715 metros de altitude e a 99 quilômetros da capital paulista, com população estimada em 269.657 habitantes para 2025 e IDH de 0,788, entre os mais altos do estado. Sua vocação industrial não é acidental: o município é atravessado pela Rodovia Santos Dumont (SP-075), o eixo que liga Campinas a Sorocaba, tem acesso expresso à Rodovia dos Bandeirantes (SP-348) e está a poucos minutos do Aeroporto Internacional de Viracopos, o principal hub de carga aérea do país.
Essa combinação produziu uma densidade de ativos logísticos notável. A região de Campinas registrou absorção líquida superior a 430 mil metros quadrados de galpões logísticos em 2024, e o interior paulista opera com taxa de ocupação acima de 92% — Indaiatuba especificamente concentra ocupação equivalente e recebeu mais de R$ 280 milhões em novos empreendimentos industriais em um intervalo de dezoito meses. Os distritos industriais João Narezzi, Monte Castelo e o Distrito Industrial tradicional, somados aos condomínios logísticos ao longo da SP-075 e da Rodovia Engenheiro Ermênio de Oliveira Penteado, abrigam centenas de operações. Há, a qualquer momento, mais de quinhentos galpões, depósitos e barracões anunciados para locação no município.
| Indicador de Indaiatuba | Valor | Implicação para o projeto de TI |
|---|---|---|
| Área do município | 311,545 km² | Distribuição de plantas exige padronização multissite |
| População estimada (2025) | 269.657 habitantes | Mão de obra qualificada e alta densidade de dispositivos móveis |
| Altitude | 715 m | Clima ameno, mas grande amplitude térmica sob telha metálica |
| Taxa de ocupação de galpões (região) | acima de 92% | Baixa vacância eleva o custo de mudar de planta; retrofit vence a mudança |
| Pé-direito livre típico | 10 a 12 m | Enlaces verticais longos; ganho de antena e ângulo de irradiação críticos |
| Capacidade de piso típica | 5 a 6 ton/m² | Porta-paletes altos e densos; obstrução severa de RF |
| Perfis dominantes | 3PL, automotivo, e-commerce, alfandegado | Requisitos de rastreabilidade, just-in-time e SLA contratual |
Esse perfil de ocupação é o que torna o tema urgente. Operadores logísticos terceirizados (3PL) trabalham com SLA contratual medido em minutos. A indústria automotiva e de autopeças da região opera em regime just-in-time e just-in-sequence, no qual uma leitura de código de barras não confirmada interrompe uma linha de montagem inteira a quilômetros de distância. Operações alfandegadas atreladas a Viracopos dependem de integração on-line com sistemas da Receita Federal. Bases de fulfillment de e-commerce prometem prazos de entrega em horas. Em nenhum desses casos a rede é infraestrutura de apoio: ela é parte do processo produtivo.
1.2 A conta invisível do downtime em um galpão de 10.000 m²
Diretores de operação raramente têm dificuldade em aprovar a compra de uma empilhadeira reserva, porque o custo da empilhadeira parada é imediatamente visível. O custo da rede degradada é difuso, e por isso é subestimado de forma sistemática. Vale a pena torná-lo explícito.
Considere um centro de distribuição de 10.000 m² operando dois turnos, com quarenta operadores de separação utilizando coletores de dados, oito empilhadeiras com terminais embarcados, doze estações de conferência e expedição, vinte e quatro câmeras IP e um WMS integrado ao ERP corporativo. Suponha que a degradação de cobertura Wi-Fi em 15% da área útil provoque, para cada operador, três reconexões forçadas por hora, cada uma consumindo quarenta segundos entre a perda de associação, o roaming e a reautenticação, mais o retrabalho da leitura interrompida.
| Componente da perda | Cálculo | Resultado |
|---|---|---|
| Tempo perdido por operador/hora | 3 reconexões × 40 s | 120 segundos |
| Tempo perdido por operador/turno (8 h) | 120 s × 8 | 16 minutos |
| Tempo perdido pela equipe/turno | 16 min × 40 operadores | 10,7 horas-homem |
| Tempo perdido/mês (2 turnos, 22 dias úteis) | 10,7 h × 2 × 22 | 470 horas-homem |
| Equivalente em postos de trabalho | 470 h ÷ 176 h mensais | 2,7 operadores integrais |
Quase três operadores integrais consumidos por mês exclusivamente por reconexões de rede — sem contar erros de inventário decorrentes de leituras não confirmadas, sem contar multas contratuais por atraso de SLA, sem contar as horas do time de TI dedicadas a diagnosticar um problema que não está no software, e sem contar o custo reputacional de um cliente 3PL que decide levar sua operação para outro operador. Uma reobra completa de cabeamento estruturado e Wi-Fi nesse mesmo galpão tem custo equivalente a poucos meses dessa perda oculta. É esse o argumento econômico que sustenta a decisão técnica.
1.3 Por que a rede de galpão falha: cinco causas-raiz recorrentes
Após dezenas de diagnósticos em plantas industriais do eixo Campinas–Sorocaba, os padrões de falha se repetem com uma regularidade quase monótona. Vale nomeá-los, porque nomear é o primeiro passo para corrigir.
A primeira causa é o cabeamento subespecificado. Instala-se Cat5e ou Cat6 genérico, sem certificação de campo, e depois se instala um access point Wi-Fi 7 de 5,8 Gbps na ponta. O rádio nunca vai entregar mais do que o enlace permite, e o enlace permite pouco.
A segunda é o projeto de RF inexistente. O access point é posicionado por conveniência de infraestrutura — onde já existia uma tomada, onde a eletrocalha passava — e não por resultado de site survey. Em um galpão com pé-direito de 12 metros e porta-paletes de 10 metros, isso significa cobertura no teto e sombra no piso.
A terceira é o orçamento de potência PoE mal dimensionado. O switch tem 24 portas, mas orçamento total de 370 W. Ao conectar o oitavo access point Wi-Fi 7, o LLDP negocia potência reduzida, o rádio de 6 GHz é desabilitado silenciosamente e a cadeia MIMO cai de 4x4 para 2x2. O SSID continua no ar, os LEDs continuam verdes, e a performance despenca sem qualquer alarme.
A quarta é a ausência de segmentação entre OT e TI. A rede de automação, o CFTV, os coletores, a rede administrativa e a rede de visitantes compartilham o mesmo domínio de broadcast. Um storm de multicast em uma balança industrial derruba o WMS.
A quinta, e a mais grave em termos de responsabilidade, é a não conformidade normativa. Cabo com capa de PVC comum passando por eletrocalha suspensa acima de área ocupada por pessoas, sem classificação de flamabilidade adequada, sem equipotencialização, sem documentação, sem ART. Em caso de sinistro, essa é a diferença entre um acionamento de seguro aprovado e um acionamento negado.
2. Wi-Fi 7 (IEEE 802.11be): o Que Realmente Muda no Piso de Fábrica
O Wi-Fi 7 é a implementação comercial do padrão IEEE 802.11be, formalmente denominado Extremely High Throughput (EHT). Seu número de manchete — até 46 Gbps de taxa agregada teórica, contra 9,6 Gbps do Wi-Fi 6 e 6E — é irrelevante para qualquer operação real e serve apenas ao marketing. O que importa em um galpão são quatro mecanismos específicos que atacam precisamente os modos de falha descritos acima. Vale examiná-los um a um, porque cada um deles impõe uma exigência distinta à infraestrutura cabeada.
2.1 Multi-Link Operation (MLO): o fim do ponto único de falha do rádio
O MLO é, sem exagero, a mudança mais significativa em Wi-Fi desde a introdução do MU-MIMO. Em todas as gerações anteriores, um cliente associava-se a uma única banda por vez. Se aquela banda sofresse interferência — o inversor de frequência de um motor, um forno de indução, um enlace ponto a ponto de terceiros, o micro-ondas do refeitório — o cliente tinha duas opções: degradar ou executar um roaming completo, com nova associação e nova autenticação, com o custo de latência que isso implica.
Com MLO, o cliente estabelece links simultâneos em múltiplas bandas com o mesmo access point. Os modos de operação previstos são o STR (Simultaneous Transmit and Receive), no qual as duas bandas transmitem em paralelo somando vazão, e os modos EMLSR e MLSR, nos quais o rádio alterna entre links com latência de transição na ordem de microssegundos.
O ganho prático em ambiente industrial não é a soma de banda: é a resiliência. Um terminal embarcado em empilhadeira que mantém link simultâneo em 5 GHz e 6 GHz não perde a sessão TCP com o WMS quando atravessa a zona de interferência do setor de solda. O pacote encontra o caminho pela outra banda. Para aplicações de voz sobre Wi-Fi, push-to-talk e telemetria em tempo real, isso transforma a experiência: o jitter cai, a variação de latência se estabiliza e as desconexões percebidas pelo usuário praticamente desaparecem.
2.2 Canais de 320 MHz e a banda de 6 GHz: espaço aéreo limpo
O Wi-Fi 7 dobra a largura máxima de canal, de 160 MHz para 320 MHz. Essa largura só é fisicamente viável na banda de 6 GHz, que oferece espectro contíguo suficiente. Em 2,4 GHz e 5 GHz — bandas saturadas em qualquer condomínio industrial, onde o Wi-Fi do vizinho atravessa a parede de alvenaria com folga — canais de 320 MHz são impraticáveis.
A banda de 6 GHz traz um benefício adicional decisivo para condomínios logísticos: ela é, hoje, um espaço aéreo relativamente limpo. Nenhum equipamento legado opera nela, o que significa ausência de dispositivos de gerações anteriores forçando mecanismos de proteção e reduzindo a eficiência do meio.
Existe, porém, um contrapeso físico que precisa ser dito com clareza, porque é frequentemente omitido em propostas comerciais: frequências mais altas atenuam mais. Ao atravessar uma divisória de drywall, o sinal de 5 GHz perde tipicamente entre 3 e 5 dB, enquanto o de 6 GHz perde entre 5 e 8 dB. Em ambiente industrial, com estruturas metálicas, racks de aço, painéis elétricos e cargas paletizadas, a diferença é ainda mais acentuada. O raio útil de uma célula de 6 GHz é de 20% a 40% menor do que o da célula de 5 GHz do mesmo access point.
A consequência de projeto é direta e tem impacto orçamentário: para entregar cobertura consistente em 6 GHz, é necessário aumentar a densidade de access points entre 30% e 50% em relação a um projeto equivalente de Wi-Fi 5 ou Wi-Fi 6. Mais access points significam mais pontos de cabeamento, mais orçamento PoE, mais portas de switch e mais caminhos de infraestrutura. Quem vende Wi-Fi 7 prometendo reaproveitar o mapa de APs existente está, na melhor das hipóteses, sendo impreciso.
2.3 4096-QAM: a modulação que exige um cabo impecável
A modulação salta de 1024-QAM (Wi-Fi 6) para 4096-QAM, ou 4K-QAM. Cada símbolo passa a transportar 12 bits em vez de 10, um ganho teórico de aproximadamente 20% em eficiência espectral.
Esse ganho, no entanto, tem um preço rigoroso: 4096-QAM comprime 4.096 pontos na constelação de fase e amplitude. Distinguir pontos tão próximos exige uma relação sinal-ruído excepcionalmente alta. Na prática, apenas clientes próximos ao access point, com linha de visada limpa e ambiente de RF controlado, conseguem sustentar essa modulação. Um coletor de dados a quarenta metros de distância, atrás de três fileiras de porta-paletes carregados, nunca operará em 4K-QAM — ele cairá para índices de modulação inferiores, exatamente como fazia antes.
Essa constatação reforça a tese central deste guia: o ganho do Wi-Fi 7 em ambiente industrial vem muito mais da qualidade da infraestrutura do que da capacidade nominal do rádio. Um AP Wi-Fi 7 com cabeamento certificado, uplink multigigabit, PoE plenamente negociado e posicionamento definido por survey entrega resultado extraordinário. O mesmo AP com uplink de 1 Gbps e cabo Cat5e não certificado entrega o mesmo que um AP Wi-Fi 5 — com a diferença de ter custado três vezes mais.
2.4 Multi-RU e Preamble Puncturing: eficiência em ambiente ruidoso
Dois mecanismos menos divulgados são, na prática industrial, extremamente relevantes.
O Multi-RU permite que um único cliente receba alocação de múltiplas Resource Units simultaneamente. No Wi-Fi 6, o OFDMA já dividia o canal em RUs para atender vários clientes em paralelo, mas cada cliente recebia uma única RU por transmissão. Com Multi-RU, o escalonador atribui blocos não contíguos de espectro ao mesmo cliente, aproveitando fragmentos de canal que antes ficavam ociosos. Em um galpão com centenas de coletores disputando o meio, o ganho de eficiência agregada é substancial.
O Preamble Puncturing é ainda mais elegante. Em gerações anteriores, se qualquer sub-banda de um canal largo estivesse ocupada por interferência, o canal inteiro era considerado indisponível e o AP recuava para uma largura menor. Com puncturing, o AP simplesmente "perfura" e descarta apenas a fração interferida, continuando a transmitir no restante da largura. Em um condomínio logístico onde radares de porta automática, enlaces de terceiros e ruído industrial contaminam faixas específicas, esse mecanismo preserva vazão que antes era simplesmente perdida.
2.5 Comparativo entre gerações: o que muda de fato
| Característica | Wi-Fi 5 (802.11ac) | Wi-Fi 6/6E (802.11ax) | Wi-Fi 7 (802.11be) |
|---|---|---|---|
| Taxa agregada teórica máxima | 3,5 Gbps | 9,6 Gbps | até 46 Gbps |
| Bandas de operação | 5 GHz | 2,4 / 5 / 6 GHz | 2,4 / 5 / 6 GHz |
| Largura máxima de canal | 80 MHz (160 opcional) | 160 MHz | 320 MHz |
| Modulação máxima | 256-QAM | 1024-QAM | 4096-QAM |
| Links simultâneos por cliente | 1 | 1 | Múltiplos (MLO) |
| Alocação OFDMA | não | 1 RU por cliente | Multi-RU |
| Tratamento de interferência parcial | recuo de largura | recuo de largura | Preamble Puncturing |
| Uplink cabeado recomendado por AP | 1 GbE | 1 a 2,5 GbE | 2,5 a 10 GbE |
| Categoria de cabo exigida | Cat5e/Cat6 | Cat6/Cat6A | Cat6A (500 MHz) |
| Classe de PoE típica | 802.3af/at | 802.3at | 802.3bt (Tipo 3/4) |
| Densidade relativa de APs | referência | +10 a 20% | +30 a 50% |
As duas últimas linhas da tabela são as que quase nunca aparecem em material promocional, e são precisamente as que determinam se o investimento vai gerar retorno. É por isso que o próximo capítulo é dedicado ao cabo — não como comódite, mas como componente ativo do desempenho do sistema de rádio.
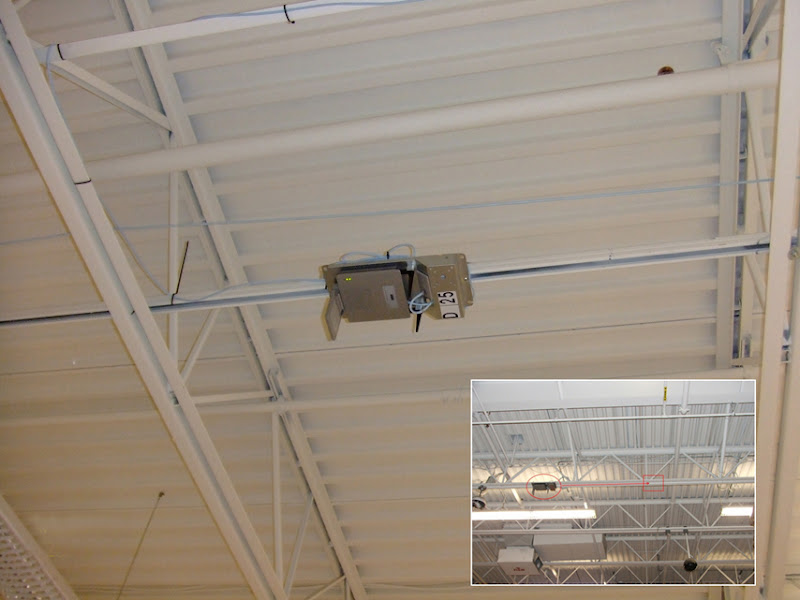
3. O Cabo é a Antena: Por Que o Cat6A Define o Desempenho do Seu Wi-Fi 7
Existe uma frase que repetimos em toda reunião técnica de abertura de projeto, e que costuma provocar um silêncio produtivo na sala: o cabo é a antena. Não em sentido eletromagnético literal, evidentemente — o cabo não irradia. Em sentido funcional, sim: a antena só pode entregar aquilo que o cabo lhe permite receber e transmitir. Um access point é, do ponto de vista de arquitetura de sistemas, um transdutor entre um domínio cabeado e um domínio aéreo. Se o domínio cabeado é o gargalo, o domínio aéreo é irrelevante. Nenhuma quantidade de ganho de antena, nenhum beamforming, nenhuma sofisticação de MLO compensa um enlace de cobre incapaz de sustentar a taxa negociada.
Essa é a razão pela qual, em projetos de Wi-Fi 7 para galpões e indústrias em Indaiatuba, a especificação do cabeamento horizontal precede a escolha do access point — e não o contrário.
3.1 A física por trás do limite: 500 MHz, 23 AWG e alien crosstalk
A Categoria 6A — formalmente Augmented Category 6 — não é simplesmente "um Cat6 melhor". É uma especificação estruturalmente diferente, projetada para viabilizar 10GBASE-T em enlaces de cem metros, e existem três diferenças físicas fundamentais que justificam sua adoção.
A primeira é a banda passante de 500 MHz, contra 250 MHz do Cat6 e 100 MHz do Cat5e. O 10GBASE-T utiliza sinalização que exige largura de banda de cabeamento até 500 MHz, cinco vezes o requisito do 1000BASE-T. Não se trata de margem de segurança: é requisito de operação. Um enlace certificado apenas a 250 MHz não tem como sustentar 10 Gbps em 100 metros, independentemente de quão bem instalado esteja.
A segunda é a bitola de 23 AWG nos condutores, contra 24 AWG típico do Cat5e. Condutores mais espessos têm menor resistência elétrica, o que reduz a perda de inserção no domínio de dados e, de forma igualmente importante, reduz o aquecimento sob corrente de PoE elevada. Esse ponto será desenvolvido adiante, porque é um dos mais subestimados em projetos industriais.
A terceira, e a mais determinante do ponto de vista de engenharia, é o controle de alien crosstalk (AXT). A Categoria 6A foi a primeira especificação de cabeamento a estabelecer requisitos repetíveis e mensuráveis de desempenho de AXT. Alien crosstalk é o acoplamento eletromagnético entre pares de cabos adjacentes distintos — não entre pares do mesmo cabo. É um fenômeno que só se torna crítico em frequências elevadas e em condições de alta densidade de cabos, exatamente a condição de um feixe descendo por uma eletrocalha de galpão.
Em transmissão 10GBASE-T, o alien crosstalk é o fator de ruído limitante do canal, e o único caminho para melhorar o nível global de ruído é aumentar a imunidade do sistema a AXT. Os parâmetros de ensaio associados são o PSANEXT (Power Sum Alien Near-End Crosstalk) e o PSAACRF (Power Sum Alien Attenuation to Crosstalk Ratio, Far-end), medidos em campo por meio do ensaio conhecido como 6-around-1: um cabo vítima central circundado por seis cabos perturbadores.
Aqui reside um ponto de disciplina de instalação que separa a obra profissional da obra amadora: AXT é agravado por feixes muito longos, muito apertados e muito paralelos. Cabos amarrados com abraçadeiras plásticas apertadas ao máximo, corridos em paralelo perfeito por oitenta metros de eletrocalha, produzem o pior cenário possível de acoplamento. A prática correta impõe feixes limitados, tipicamente até vinte e quatro cabos de quatro pares por agrupamento, com amarração em velcro e sem compressão da geometria dos pares.
| Parâmetro | Cat5e | Cat6 | Cat6A |
|---|---|---|---|
| Banda passante certificada | 100 MHz | 250 MHz | 500 MHz |
| 1000BASE-T (1 Gbps) | 100 m | 100 m | 100 m |
| 10GBASE-T (10 Gbps) | não suportado | até 55 m em condições ideais | 100 m |
| Bitola típica do condutor | 24 AWG | 23/24 AWG | 23 AWG |
| Requisito normativo de alien crosstalk | não especificado | não especificado | PSANEXT e PSAACRF especificados |
| Aquecimento sob PoE Tipo 4 (90 W) | elevado | moderado | reduzido |
| Adequação a Wi-Fi 7 | inadequado | limitado | adequado |
3.2 O gargalo do uplink: por que 1 GbE mata o Wi-Fi 7
Este é o erro mais caro e mais frequente em migrações de Wi-Fi. Um access point Wi-Fi 7 de linha profissional entrega, agregando as três bandas, algo entre 5 e 10 Gbps de capacidade de rádio. Conectá-lo a uma porta de switch de 1 GbE cria um gargalo de proporções absurdas: o rádio pode gerar dez vezes mais tráfego do que o uplink consegue escoar.
A consequência não aparece em teste de velocidade de um único cliente — um notebook isolado atinge tranquilamente 900 Mbps e o gestor conclui que "está funcionando". Ela aparece na capacidade agregada: quando quarenta coletores, oito terminais embarcados, doze estações de conferência e um punhado de smartphones compartilham simultaneamente aquele único gigabit, a fila de transmissão do access point começa a descartar pacotes. Retransmissões TCP se acumulam. A latência sobe. O WMS "fica lento".
A recomendação de engenharia é inequívoca: 2,5 GbE é o piso absoluto para qualquer access point Wi-Fi 7, 5 GbE é o mínimo aceitável em zonas de alta densidade, e 10 GbE é a especificação preferencial quando o AP possui uplink capaz. É aqui que a escolha entre modelos de access point deixa de ser preferência estética e passa a ser decisão de arquitetura — um AP com uplink de 10 GbE só faz sentido sobre um enlace Cat6A certificado, e um enlace Cat6A certificado só se justifica plenamente com um AP capaz de aproveitá-lo.
O corolário no lado do switch é que portas de acesso multigigabit deixam de ser luxo. Os agregados de uplink entre os switches de distribuição e o núcleo devem ser dimensionados em 10 GbE, escalando para 25 GbE em cenários de altíssima densidade.
3.3 PoE++ (IEEE 802.3bt): o cabo como condutor de força
Um access point Wi-Fi 7 de linha profissional não é apenas um dispositivo de dados; é uma carga elétrica relevante. Sob operação plena, com três rádios ativos, cadeias MIMO completas e potência de transmissão máxima, o consumo se situa tipicamente entre 21 W e 25 W nos modelos de teto, podendo escalar em modelos de altíssima densidade. A regra de dimensionamento prudente é reservar até 50 W por access point no orçamento de potência do switch, contemplando picos, perdas no cabo e crescimento futuro.
A tabela de padrões PoE deixa claro por que a escolha do switch é inseparável da escolha do AP:
| Padrão IEEE | Denominação comercial | Potência no PSE (switch) | Potência disponível no PD (dispositivo) | Pares energizados |
|---|---|---|---|---|
| 802.3af | PoE | 15,4 W | ~12,95 W | 2 pares |
| 802.3at | PoE+ | 30 W | ~25,5 W | 2 pares |
| 802.3bt Tipo 3 | PoE++ | 60 W | ~51 W | 4 pares |
| 802.3bt Tipo 4 | PoE++ / Hi-PoE | 90 W | ~71 W | 4 pares |
O ponto crítico — e a fonte de um dos modos de falha silenciosa mais perversos em redes corporativas — está na negociação. O access point e o switch negociam classe de potência via LLDP. Se o switch não tem orçamento disponível para conceder a classe solicitada, ele concede uma classe inferior. O access point, então, entra em modo de operação reduzida: desabilita o rádio de 6 GHz, reduz cadeias MIMO de 4x4 para 2x2, corta potência de transmissão. E aqui está o problema: o SSID continua sendo anunciado, o LED continua verde, o dispositivo continua aparecendo como "conectado" no painel de gerenciamento. Nenhum alarme é gerado. A rede simplesmente entrega uma fração da performance contratada, e ninguém sabe por quê.
O cálculo de orçamento PoE precisa ser explícito no memorial de projeto:
| Cenário de switch | Orçamento PoE total | APs Wi-Fi 7 a 50 W | Com headroom de 20% |
|---|---|---|---|
| 24 portas, 370 W | 370 W | 7 APs | 5 a 6 APs |
| 24 portas, 400 W | 400 W | 8 APs | 6 APs |
| 48 portas, 740 W | 740 W | 14 APs | 11 a 12 APs |
| 24 portas industrial, 430 W | 430 W | 8 APs | 6 a 7 APs |
Manter 20% de folga no orçamento de potência não é conservadorismo excessivo: é a margem que permite adicionar uma câmera IP, um leitor de controle de acesso ou um access point adicional sem reprojetar a camada de comutação. E é aqui que o condutor de 23 AWG do Cat6A demonstra seu valor: sob 90 W distribuídos em quatro pares, a resistência menor produz menos calor dissipado dentro do feixe de cabos, o que preserva a integridade de transmissão de dados de todos os cabos adjacentes daquele mesmo feixe. Um feixe de Cat5e 24 AWG carregando PoE Tipo 4 em ambiente de galpão sem climatização, sob telha metálica, em tarde de verão, é uma receita para elevação de temperatura e degradação de desempenho.
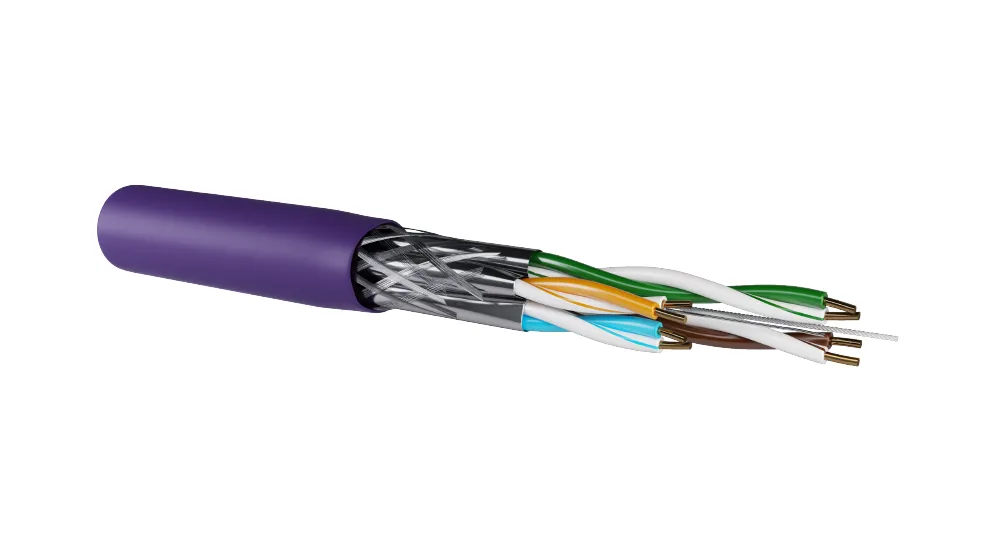
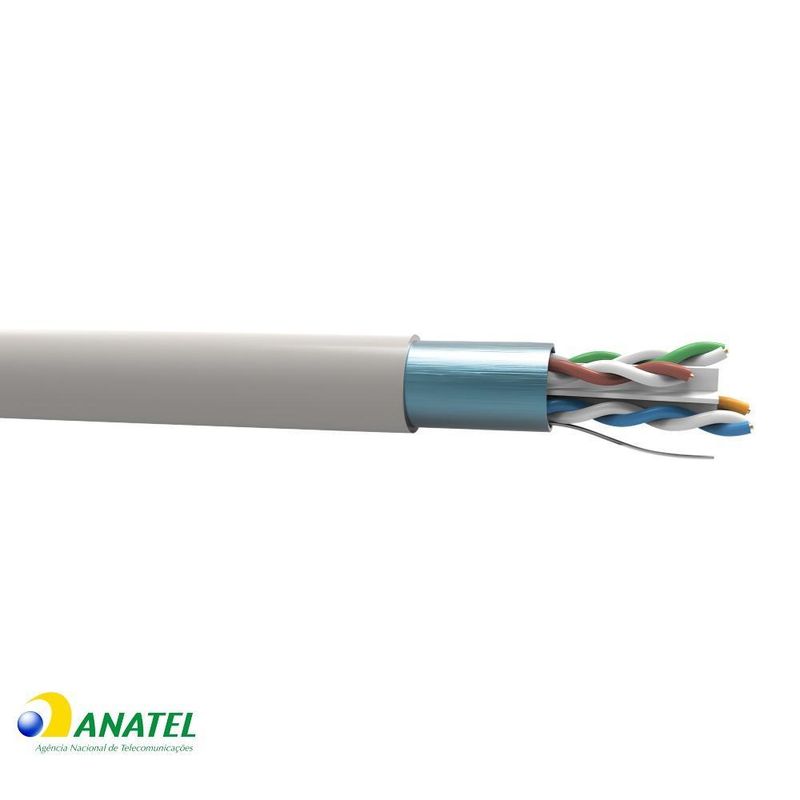
3.4 Cat6 versus Cat6A: a economia que custa uma reobra
A tentação comercial é conhecida. O Cat6 custa menos por metro, é mais fino, mais flexível, mais fácil de puxar, ocupa menos seção em eletrocalha. Em uma planilha de tomada de preço, a diferença de custo de material entre Cat6 e Cat6A em um projeto de trezentos pontos parece um alvo óbvio de corte.
O problema é que essa comparação ignora completamente a estrutura de custos real de um projeto de cabeamento estruturado. Em obra industrial, o cabo raramente representa mais de 20% a 25% do custo total do projeto. O restante é mão de obra qualificada, infraestrutura de caminhos (eletrocalhas, perfilados, suportes, fixações), conectorização, patch panels, racks, certificação, documentação e ART. Economizar na fração do cabo para depois refazer 100% da mão de obra e da infraestrutura três anos depois é, em termos financeiros, uma decisão indefensável.
E a reobra vem. Ela vem quando a operação adiciona câmeras 4K nas docas. Vem quando o WMS passa a exigir integração em tempo real com sensores IoT. Vem quando a matriz determina a migração para Wi-Fi 7. Vem quando um novo cliente 3PL exige SLA que a infraestrutura atual não sustenta. A vida útil projetada de um sistema de cabeamento estruturado bem executado é de quinze a vinte e cinco anos; a vida útil de um ativo de rede ativo é de cinco a sete. Especificar o passivo pelo horizonte do ativo é inverter completamente a lógica de investimento.
Há ainda um argumento normativo definitivo. O 10GBASE-T sobre Cat6 é possível apenas em enlaces de até 55 metros, e mesmo assim condicionado à ausência de alien crosstalk significativo — condição que, em feixe de galpão industrial, é impossível de garantir e igualmente impossível de certificar com repetibilidade. Não existe caminho normativo seguro para entregar 10 Gbps em cem metros sobre Cat6. Existe sobre Cat6A.
3.5 Dois cabos por access point: a recomendação normativa esquecida
Um detalhe de projeto que quase nunca sobrevive ao processo de compra, e que merece atenção especial: as normas de cabeamento — tanto na tradição ISO/IEC quanto no arcabouço ANSI/TIA, particularmente o adendo ANSI/TIA-568.1-E-1, que trata especificamente de requisitos de cabeamento para pontos de acesso sem fio — recomendam a instalação de dois cabos Cat6A para cada posição destinada a receber um access point.
A justificativa é múltipla e cada uma das razões se sustenta isoladamente. A primeira é agregação de link: dois enlaces permitem LACP, dobrando a capacidade de uplink sem qualquer obra adicional. A segunda é redundância: em uma posição de teto a doze metros de altura, sobre corredor de porta-paletes, acessível apenas com plataforma elevatória, a falha de um único enlace transforma uma troca de conector de dez minutos em uma operação logística de meio dia — com parada de corredor, bloqueio de área e mobilização de equipamento. A terceira é evolução: modelos futuros de access point podem exigir alimentação redundante ou uplink duplo.
O custo incremental de puxar o segundo cabo no mesmo momento da obra é marginal: a eletrocalha já está instalada, a equipe já está posicionada, a plataforma elevatória já está no local, a rota já está definida. O custo de puxar esse mesmo segundo cabo três anos depois, com o galpão em operação plena, é ordens de magnitude superior. Esta é, em nossa experiência, a recomendação de melhor relação custo-benefício em todo o projeto de cabeamento de um galpão — e a mais frequentemente cortada por quem compara propostas apenas pelo valor global.
4. LSZH: o Item de Segurança de Vida que Ninguém Lê na Proposta
Se existe um único parágrafo deste guia que deveria ser lido por um diretor de operações, um gestor de SESMT e um corretor de seguros simultaneamente, é este. A classificação de flamabilidade da capa do cabo instalado no seu galpão não é uma especificação técnica secundária. É um item de segurança de vida, com implicações diretas na sobrevivência de pessoas durante uma evacuação, na integridade dos equipamentos eletrônicos após um incêndio e na validade jurídica do seu contrato de seguro patrimonial.
E é, de longe, o item mais frequentemente ignorado em processos de tomada de preço.
4.1 O que é LSZH em termos químicos e por que isso importa
LSZH é o acrônimo de Low Smoke Zero Halogen — baixa emissão de fumaça e ausência de halogênios. A designação também aparece como HFFR (Halogen Free Flame Retardant) em documentação de alguns fabricantes.
Para entender o que a sigla significa, é necessário entender o que ela substitui. A capa convencional de cabos de telecomunicações é fabricada em PVC (policloreto de vinila), um polímero que contém cloro em sua estrutura molecular. Quando o PVC é submetido a combustão, esse cloro é liberado na forma de ácido clorídrico gasoso (HCl). Compostos análogos liberam ácido bromídrico (HBr) e fluorídrico (HF), e a queima incompleta pode gerar dioxinas e furanos, compostos reconhecidamente cancerígenos.
As consequências desse processo se desdobram em três eixos distintos.
O primeiro é a toxicidade aguda. A National Fire Protection Association estima que aproximadamente 70% dos óbitos em incêndios decorrem da inalação de fumaça tóxica, e não do contato direto com as chamas ou de queimaduras. Os gases letais envolvidos incluem monóxido de carbono e cianeto de hidrogênio, além dos ácidos halogenados.
O segundo é a opacidade da fumaça. Cabos de PVC produzem fumaça densa e escura, com densidade óptica que pode alcançar valores da ordem de 600 nos ensaios padronizados. Um cabo LSZH produz fumaça clara e rarefeita, com densidade óptica tipicamente inferior a 50 — uma redução de até 80% na obstrução visual. Em um galpão de 12.000 m², onde a rota de fuga mais longa pode superar cem metros e a sinalização de emergência precisa ser visível, essa diferença é literalmente a diferença entre encontrar a saída e não encontrar.
O terceiro é a corrosividade. O ácido clorídrico liberado pela combustão do PVC, ao se combinar com a umidade presente no ar e com a água dos sprinklers, forma solução ácida que ataca placas eletrônicas, contatos metálicos, painéis de comando e estruturas. Um incêndio localizado, controlado em poucos minutos por um sistema de sprinklers eficiente, pode inutilizar equipamentos em uma área muito maior do que a atingida pelo fogo — simplesmente porque a fumaça ácida se espalhou pelo galpão. O prejuízo indireto frequentemente supera o direto.
O mecanismo técnico do LSZH baseia-se na substituição da matriz de PVC por compostos poliolefínicos ou de borracha sintética, aditivados com retardantes minerais, tipicamente o tri-hidróxido de alumínio (ATH). Ao ser aquecido, o ATH sofre decomposição endotérmica e libera moléculas de água, o que produz três efeitos simultâneos: absorve calor da reação de combustão, dilui os gases inflamáveis na vizinhança da chama e reduz drasticamente a formação de fuligem.
| Propriedade | Capa PVC convencional | Capa LSZH |
|---|---|---|
| Densidade óptica de fumaça (ensaio) | até ~600 | até ~50 |
| Gases ácidos na combustão | HCl, HBr, HF | ausentes |
| Corrosividade da fumaça | alta | desprezível |
| Temperatura de operação contínua | ~70 °C | ~90 °C |
| Resistência térmica de curta duração | ~150 °C | ~200 °C |
| Vida útil típica da capa | 10 a 15 anos | 15 a 20 anos |
| Flexibilidade de manuseio | maior | menor (exige cuidado) |
| Custo relativo de material | referência | +30% a +50% |
4.2 A revolução silenciosa da ABNT NBR 14705:2025 — LSZH-3 e LSZH-1
Aqui entra uma informação normativa recente que a grande maioria das propostas comerciais em circulação no mercado brasileiro ainda não incorporou, e que constitui um diferencial concreto de conformidade para quem a domina.
A norma ABNT NBR 14705 — "Cabos internos para telecomunicações: classificação quanto ao comportamento frente à chama" — foi tecnicamente revisada e sua edição de 2025 cancela e substitui a versão de 2010. A revisão atualizou referências normativas, incorporando a UL 1581:2023, mas sua alteração de maior impacto prático está na reestruturação da nomenclatura das classes de cabos livres de halogênio.
Na versão de 2010, coexistiam duas designações que geravam ambiguidade recorrente em especificações: uma classe genérica "LSZH", descrita na seção 3.5, com requisitos de ensaio de chama mais rigorosos e aplicação ampla; e uma classe "LSZH-1", na seção 3.6, com aplicação restrita e ensaio de chama menos exigente. A confusão era previsível — projetistas especificavam "cabo LSZH" e recebiam, legitimamente, cabo LSZH-1, com nível de proteção contra propagação de chama inferior ao pretendido.
A edição de 2025 resolve essa ambiguidade renomeando formalmente a classe superior como LSZH-3. A própria norma explicita o propósito da mudança em nota da seção 3.5.2:
"A nomenclatura LSZH-3 substitui a referência anterior de LSZH, com o objetivo de posicionar e esclarecer a todos o nível de proteção superior deste tipo de cabo LSZH-3 em relação ao cabo LSZH-1." — ABNT NBR 14705:2025, Nota 2 da Seção 3.5.2
A distinção entre as duas classes está nos ensaios exigidos e, consequentemente, nas aplicações admissíveis:
| Classificação | Propagação vertical de chama | Densidade de fumaça | Toxidez dos gases |
|---|---|---|---|
| CMX / CATVX | ABNT NBR NM IEC 60332-1 ou UL 1581:2023 Seção 1080 | não exigida | não exigida |
| CM / COG / CATV | IEC 60332-3 ou UL 1685 | não exigida | não exigida |
| CMR / COR / CATVR (riser) | UL 1666 | não exigida | não exigida |
| CMP / COP / CATVP (plenum) | NFPA 262 | NFPA 262 | não exigida |
| LSZH-1 | ABNT NBR NM IEC 60332-1 ou UL 1581:2023 Seção 1080 | IEC 61034-1 e -2 ou ABNT NBR 11300 | ABNT NBR 12139 (índice ≤ 5) |
| LSZH-3 | IEC 60332-3 ou UL 1685 | IEC 61034-1 e -2 ou ABNT NBR 11300 | ABNT NBR 12139 (índice ≤ 5) |
A leitura correta dessa tabela é a seguinte: ambas as classes LSZH atendem aos mesmos requisitos de baixa emissão de fumaça e de baixa toxidez de gases. O que as diferencia é o rigor do ensaio de propagação vertical de chama. O LSZH-1 é ensaiado conforme a série 60332-1, aplicada a um cabo individual. O LSZH-3 é ensaiado conforme a série 60332-3, que avalia a propagação em feixe de cabos instalados verticalmente — a condição real de um shaft, de um enlace vertical de galpão, de um duto com alta concentração de cabos.
As aplicações admissíveis derivam diretamente desse fato. O LSZH-3 é aplicável a caminhos e espaços horizontais e verticais, com ou sem fluxo de ar forçado, em áreas de grande afluência de público. O LSZH-1, por sua vez, tem aplicação restrita a tubulações metálicas sem concentração de cabos, com regiões expostas de no máximo três metros e cabos cuja maior dimensão transversal seja inferior a 6,4 mm.
Para um galpão industrial em Indaiatuba, com feixes densos de cabos correndo em eletrocalhas suspensas sobre áreas ocupadas por trabalhadores, a conclusão é inequívoca: a classe correta é LSZH-3. Especificar LSZH-1 nessa condição é não conformidade normativa, ainda que o cabo seja legitimamente livre de halogênios.
4.3 Matriz de decisão: qual classe de cabo usar em cada trecho do galpão
A aplicação normativa não é uniforme ao longo da planta. Diferentes trechos de um mesmo galpão impõem diferentes classes, e a matriz abaixo consolida a prática que adotamos em projeto:
| Trecho da instalação | Condição predominante | Classe recomendada | Fundamento |
|---|---|---|---|
| Horizontal em eletrocalha suspensa sobre área ocupada | feixe denso, pessoas abaixo | LSZH-3 | Ensaio de feixe vertical (60332-3) + fumaça + toxidez |
| Backbone vertical entre pavimentos / mezanino | shaft com concentração de cabos | LSZH-3 | Propagação vertical em feixe é o risco dominante |
| Sala de telecomunicações e rack principal | alta concentração, ativos críticos | LSZH-3 | Proteção de equipamento contra fumaça corrosiva |
| Espaço acima de forro com ar condicionado não dutado | plenum com fluxo forçado | LSZH-3 ou CMP | Fumaça distribuída pelo HVAC |
| Trecho curto em conduíte metálico, cabo isolado | ≤ 3 m expostos, sem concentração | LSZH-1 admissível | Aplicação prevista em norma |
| Área administrativa e escritório de apoio | ocupação permanente | LSZH-3 | Rota de fuga e permanência de pessoas |
| Lance externo entre blocos (pátio, doca coberta) | intempérie e UV | Cabo externo específico + LSZH no trecho interno | Transição obrigatória na entrada do edifício |
| Câmara fria / área classificada | baixa temperatura ou risco especial | LSZH-3 com especificação térmica adicional | Faixa de operação do composto |
4.4 O custo do LSZH comparado ao custo de um sinistro
O material LSZH custa entre 30% e 50% mais do que o equivalente em PVC. Em um projeto de trezentos pontos horizontais, esse diferencial é perfeitamente calculável e, em geral, representa uma fração de um por cento do valor patrimonial protegido pelo galpão.
Do outro lado da balança está a exposição. Aproximadamente 40% dos incêndios em edifícios comerciais têm origem em falhas ou sobrecargas em instalações elétricas e de telecomunicações. Um galpão logístico em Indaiatuba armazena, em qualquer dia útil típico, mercadoria de terceiros cujo valor pode superar em muito o valor do imóvel. Um sinistro nesse contexto envolve perda patrimonial direta, perda de mercadoria de clientes, responsabilidade civil, interrupção de contratos de SLA, e — o que é irreparável — risco à integridade física de dezenas de trabalhadores.
Existe ainda a dimensão securitária e regulatória, que costuma ser decisiva na conversa com a diretoria financeira. A conformidade documentada com a norma técnica aplicável é elemento de análise na aprovação de sinistros por seguradoras e na obtenção de aprovações junto ao Corpo de Bombeiros. Um laudo de instalação que declara conformidade com a ABNT NBR 14705:2025 na classe LSZH-3, acompanhado das certificações de campo dos enlaces e da Anotação de Responsabilidade Técnica registrada no CREA, é documentação de defesa. Sua ausência é exposição.
4.5 Cuidados de instalação específicos do LSZH
Um ponto de honestidade técnica que precisa constar de qualquer especificação séria: o composto LSZH tem propriedades mecânicas distintas do PVC, e ignorá-las produz falhas que serão erroneamente atribuídas ao cabo.
O composto é menos flexível. O raio mínimo de curvatura especificado pelo fabricante precisa ser rigorosamente respeitado — tipicamente quatro vezes o diâmetro externo em instalação estática e oito vezes durante o lançamento. Curvas forçadas alteram a geometria dos pares trançados, degradam impedância característica e produzem reprovação em ensaio de return loss.
A resistência à abrasão é menor. O lançamento por dentro de eletrocalhas e conduítes exige atenção a rebarbas, arestas e transições, com uso de buchas e proteções de borda. Roldanas de lançamento e lubrificante compatível devem ser empregados em trechos longos.
A decapagem exige ferramenta adequada. Alicates improvisados e canivetes comprometem a blindagem e a geometria dos pares. Em cabos S/FTP com blindagem individual por par, a conectorização demanda técnica específica e continuidade de blindagem até o aterramento.
Em compensação, o LSZH suporta temperatura de operação contínua superior — em torno de 90 °C contra 70 °C do PVC — o que constitui vantagem real e mensurável em galpão sem climatização, sob telha metálica, em tarde de verão no interior paulista, com PoE Tipo 4 energizando um feixe inteiro.
5. Normativa ABNT NBR Aplicada ao Galpão: o Mapa Normativo Completo
Existe uma diferença fundamental entre citar uma norma e aplicar uma norma. A primeira é retórica de proposta comercial: "seguimos as normas ABNT". A segunda é engenharia: identificar quais normas incidem sobre quais elementos do projeto, extrair delas requisitos verificáveis, traduzi-los em especificação de material e prática de instalação, e produzir documentação que comprove o atendimento.
Esta seção faz a segunda coisa. Ela mapeia o arcabouço normativo brasileiro aplicável a um projeto de infraestrutura de rede em galpão industrial, norma por norma, com o requisito prático que cada uma impõe. É o capítulo mais denso deste guia e, provavelmente, o mais valioso para quem precisa auditar uma proposta ou defender uma especificação internamente.
5.1 ABNT NBR 16521:2025 — cabeamento estruturado industrial
Esta é a norma central e a mais frequentemente ausente das especificações de galpão. A ABNT NBR 16521:2025, baseada na ISO/IEC 11801-3, trata especificamente de cabeamento estruturado industrial. Sua existência reconhece um fato que a NBR 14565, voltada a edifícios comerciais, não endereça plenamente: o ambiente industrial impõe condições ambientais e mecânicas radicalmente distintas de um escritório.
O conceito estruturante herdado da ISO/IEC 11801-3 é a classificação MICE, um sistema de quatro eixos que caracteriza a severidade do ambiente em cada trecho da instalação:
| Eixo MICE | Significado | Fatores avaliados em galpão |
|---|---|---|
| M — Mechanical | Condições mecânicas | Choque, vibração, esmagamento, tração, impacto de empilhadeira |
| I — Ingress | Ingresso de sólidos e líquidos | Poeira de operação, particulado, lavagem de piso, umidade de doca |
| C — Climatic/Chemical | Condições climáticas e químicas | Faixa de temperatura, umidade, radiação solar, agentes químicos, óleos |
| E — Electromagnetic | Condições eletromagnéticas | Inversores de frequência, motores, soldas, barramentos de potência, descargas |
Cada eixo é graduado em três níveis (1, 2 e 3), do menos ao mais severo. Uma sala de telecomunicações climatizada dentro do galpão pode ser classificada M1I1C1E1, equivalente a ambiente de escritório. O piso de produção, próximo a uma célula de solda, pode ser M3I3C2E3. A prática de projeto correta consiste em zonear o galpão por classificação MICE e especificar componentes, caminhos e conectorização adequados a cada zona — em vez de aplicar uma especificação única e uniforme, que será excessiva em alguns pontos e insuficiente em outros.
Na prática de campo, isso se traduz em decisões concretas. Zonas com E3 demandam cabo blindado (F/UTP ou S/FTP) com continuidade de blindagem e aterramento executado conforme norma, além de segregação mínima em relação a condutores de potência. Zonas com I3 demandam conectorização em invólucro com grau de proteção IP adequado, frequentemente IP65 ou IP67, e tomadas industriais em vez de conectores RJ45 convencionais. Zonas com M3 demandam caminhos rígidos, proteção mecânica reforçada e altura de instalação que remova o cabo do envelope de circulação de equipamentos móveis.
5.2 ABNT NBR 14565:2025 — a espinha dorsal do projeto
A ABNT NBR 14565, em sua edição de 2025, é a norma brasileira de cabeamento estruturado para edifícios comerciais, harmonizada com as partes 1 e 2 da ISO/IEC 11801. Em um galpão industrial, ela se aplica plenamente às áreas administrativas, salas de telecomunicações, mezaninos de escritório e a toda a arquitetura de subsistemas do projeto — operando de forma complementar à NBR 16521, que endereça as áreas de produção e armazenagem.
Dela derivam os parâmetros dimensionais que estruturam qualquer projeto sério:
O enlace permanente do cabeamento horizontal é limitado a 90 metros de cabo, medidos entre o hardware de conexão no distribuidor de piso e a tomada de telecomunicações. O canal completo é limitado a 100 metros, incluindo os cordões de equipamento (patch cords) em ambas as extremidades. Esses dez metros de reserva não são arbitrários: representam a margem para os cordões, e consumi-los com cabo horizontal é uma das causas mais comuns de reprovação em certificação.
Em um galpão de 12.000 m², essa restrição de 90 metros é o principal condicionante da arquitetura física. Um único rack central simplesmente não alcança as extremidades da planta. A solução normativa é a distribuição de salas de telecomunicações ou gabinetes de distribuição intermediários, interligados ao distribuidor principal por backbone óptico, cada um servindo uma zona cujo ponto mais distante esteja dentro do raio de 90 metros de cabo real — considerando o percurso efetivo pela eletrocalha, não a distância em linha reta na planta baixa. Essa distinção entre distância euclidiana e comprimento de percurso é responsável por uma parcela significativa dos enlaces reprovados em obras mal projetadas.
A norma estabelece também a exigência de identificação e documentação de todos os componentes do sistema, requisito que se articula com a prática de administração de infraestrutura consolidada na ANSI/TIA-606-D.
5.3 ABNT NBR 16869 (Partes 1 a 5) — planejamento, ensaios, MPTL e AIM
A série ABNT NBR 16869 é o conjunto de normas que trata da implementação e operação do cabeamento, e é a que fornece os requisitos verificáveis mais diretamente aplicáveis à execução da obra. Sua estrutura em cinco partes cobre o ciclo completo:
| Parte | Título e escopo | Base internacional | Aplicação prática no galpão |
|---|---|---|---|
| 16869-1:2020 | Requisitos para planejamento | ISO/IEC 14763-2 | Topologia, dimensionamento de caminhos, ocupação de eletrocalha, limites de feixe, segregação de potência |
| 16869-2:2021 | Ensaio do cabeamento óptico | ISO/IEC 14763-3 | Certificação do backbone entre salas de telecomunicações |
| 16869-3:2022 | Enlaces ponto a ponto, MPTL e cabeamento de conexão direta | ISO/IEC 11801-3, TR 11801-9902/9907/9910, ISO/IEC 14763-4 | Certificação de enlaces terminados em plugue modular para APs e câmeras |
| 16869-4:2023 | Sistema automatizado de gerenciamento da infraestrutura (AIM) | ISO/IEC 18598 | Rastreamento eletrônico de conexões em plantas de grande porte |
| 16869-5:2024 | Redes ópticas passivas — topologias, configurações e ensaios | — | Arquitetura PON como alternativa em campi industriais extensos |
A Parte 3 merece destaque especial, porque resolve um problema prático recorrente em galpões e a maioria das especificações a ignora. O modelo clássico de cabeamento horizontal termina em uma tomada de telecomunicações, à qual o dispositivo se conecta por um cordão. Para um access point instalado a doze metros de altura no teto, ou para uma câmera IP fixada em uma treliça, instalar uma tomada com um cordão pendurado é tecnicamente absurdo e mecanicamente frágil.
O MPTL (Modular Plug Terminated Link) é a configuração normalizada que resolve isso: o cabo horizontal é terminado diretamente em um plugue modular macho, conectado diretamente à porta do dispositivo, eliminando tomada e cordão. A NBR 16869-3 estabelece as configurações e os requisitos de ensaio dessa topologia. O ponto crucial é que MPTL exige modelo de ensaio próprio — não se certifica um MPTL como se fosse enlace permanente. Um certificador de campo configurado no modelo errado produz laudo inválido, ainda que exiba "PASS" na tela. Esse é um dos erros mais comuns em laudos que auditamos.
A Parte 1, por sua vez, é a que governa a disciplina de caminhos. Dela derivam as práticas de limitação de feixes, de separação entre cabeamento de telecomunicações e condutores de energia, de taxa máxima de ocupação de eletrocalhas e conduítes, e de raio de curvatura em transições. É a norma que transforma "puxar cabo" em engenharia de infraestrutura.
5.4 ABNT NBR 16415:2021 — caminhos e espaços
A ABNT NBR 16415:2021, harmonizada com a ISO/IEC 14763-2 e a ISO/IEC 18010, dedica-se aos caminhos e espaços para cabeamento estruturado. Em galpão industrial, sua relevância é máxima, porque em uma planta de grande vão o caminho é a obra: eletrocalhas perfuradas, perfilados, leitos, suportes suspensos por tirantes, transições, curvas e derivações.
Os requisitos que mais frequentemente encontramos violados em auditorias de instalações existentes envolvem quatro pontos. O primeiro é a taxa de ocupação — eletrocalhas superlotadas comprimem a geometria dos cabos, degradam parâmetros de transmissão e impedem manutenção. O segundo é a segregação em relação a condutores de potência, cuja distância mínima varia com a tensão, a corrente e a presença de barreira metálica; em galpão com barramentos de 440 V correndo paralelamente, o desrespeito a essa segregação é fonte crônica de degradação de desempenho e reprovação em ensaios de ruído. O terceiro é o raio de curvatura em transições e derivações, especialmente crítico com cabos Cat6A blindados e capa LSZH. O quarto é a acessibilidade para manutenção: eletrocalha instalada em posição inacessível sem plataforma elevatória transforma cada manutenção futura em um evento logístico.
5.5 ABNT NBR 17040:2022 — equipotencialização
A ABNT NBR 17040:2022, baseada na ISO/IEC 30129, trata da equipotencialização da infraestrutura de cabeamento para telecomunicações em edifícios e outras estruturas. É a norma mais negligenciada de toda a lista, e a que produz os problemas mais difíceis de diagnosticar.
Em um galpão industrial, a estrutura metálica é extensa, as distâncias são grandes, o número de aterramentos independentes tende a proliferar e as correntes de retorno de equipamentos de potência são elevadas. Sem uma malha de equipotencialização projetada, surgem diferenças de potencial entre pontos distantes da planta. Essas diferenças de potencial produzem correntes parasitas na blindagem dos cabos, que se manifestam como erros de CRC, retransmissões, portas oscilando entre estados e falhas intermitentes que nenhum teste de cabo detecta — porque o cabo está fisicamente perfeito.
Para cabeamento blindado — que é a especificação correta em zonas de classificação E2 e E3 conforme MICE — a equipotencialização deixa de ser boa prática e passa a ser condição de funcionamento. Uma blindagem aterrada em dois pontos com diferença de potencial entre eles se transforma em antena de captação de ruído, produzindo desempenho pior do que o cabo não blindado teria. Este é um caso clássico em que a especificação parcialmente correta é pior do que a especificação simples.
5.6 ABNT NBR 14703 e NBR 14705 — os cabos em si
Duas normas tratam do componente cabo propriamente dito, e ambas devem constar da especificação técnica.
A ABNT NBR 14703:2012 especifica os cabos de telemática de 100 Ω para redes internas estruturadas, estabelecendo os requisitos construtivos e de desempenho elétrico do produto. É a norma que fundamenta a exigência de que o cabo entregue em obra seja um produto certificado, e não um genérico de origem indeterminada com marcação impressa sem lastro de ensaio.
A ABNT NBR 14705:2025 é a norma de classificação de flamabilidade detalhada na seção 4 deste guia, e sua correta aplicação — particularmente a distinção entre LSZH-3 e LSZH-1 — é o item de conformidade de maior impacto em segurança de vida no projeto.
5.7 NR-10 e NR-35 — as normas que protegem quem executa
O arcabouço normativo não se esgota nas normas técnicas de produto e sistema. A execução da obra está submetida a Normas Regulamentadoras do Ministério do Trabalho, e o não atendimento a elas transfere responsabilidade solidária ao contratante.
A NR-10 trata de segurança em instalações e serviços em eletricidade. Toda atividade que envolva proximidade de instalações elétricas energizadas — e em um galpão em operação, praticamente toda intervenção em eletrocalha compartilhada envolve isso — exige profissionais com treinamento NR-10 válido e documentado.
A NR-35 trata de trabalho em altura, e sua incidência em galpão industrial é praticamente universal. Instalar cabeamento e access points em teto de doze metros, operando plataforma elevatória articulada ou tesoura, é trabalho em altura por definição. Exige capacitação específica, análise de risco documentada, permissão de trabalho, equipamentos de proteção individual e coletiva adequados, e supervisão.
Contratar equipe sem essas certificações não é apenas risco para o trabalhador: é passivo trabalhista e criminal para a contratante, e é motivo para negativa de cobertura em caso de acidente. Em nossa operação, esse é um item não negociável — toda a equipe de campo é composta por profissionais CLT com NR-10 e NR-35 vigentes, e não por prestadores autônomos mobilizados por obra.
5.8 Tabela-resumo de conformidade normativa
A tabela abaixo consolida o mapa completo e pode ser usada diretamente como checklist de auditoria em qualquer proposta técnica que você receba:
| Norma | Objeto | Requisito prático verificável |
|---|---|---|
| ABNT NBR 16521:2025 | Cabeamento estruturado industrial | Zoneamento MICE documentado por área da planta |
| ABNT NBR 14565:2025 | Cabeamento para edifícios comerciais | Enlace permanente ≤ 90 m; canal ≤ 100 m; documentação completa |
| ABNT NBR 16869-1:2020 | Planejamento e instalação | Taxa de ocupação, feixes limitados, segregação de potência |
| ABNT NBR 16869-2:2021 | Ensaio de cabeamento óptico | Laudo OTDR e perda de inserção do backbone |
| ABNT NBR 16869-3:2022 | Ponto a ponto, MPTL, conexão direta | Modelo de ensaio MPTL correto para APs e câmeras |
| ABNT NBR 16869-4:2023 | Gerenciamento automatizado (AIM) | Rastreamento eletrônico em plantas de grande porte |
| ABNT NBR 16869-5:2024 | Redes ópticas passivas | Topologia e ensaios PON, quando aplicável |
| ABNT NBR 16415:2021 | Caminhos e espaços | Dimensionamento de eletrocalhas, raio de curvatura, acesso |
| ABNT NBR 17040:2022 | Equipotencialização | Malha de aterramento e continuidade de blindagem |
| ABNT NBR 14703:2012 | Cabos de telemática 100 Ω | Cabo certificado de fabricante com lastro de ensaio |
| ABNT NBR 14705:2025 | Classificação frente à chama | Classe LSZH-3 nos trechos aplicáveis |
| ABNT NBR 11300 | Densidade de fumaça | Ensaio de densidade óptica do composto |
| ABNT NBR 12139 | Toxidez dos gases | Índice de toxidez ≤ 5 |
| ABNT NBR 5410 | Instalações elétricas de baixa tensão | Alimentação de racks, DPS, aterramento |
| ANSI/TIA-568.1-E-1 | Cabeamento para pontos de acesso sem fio | Dois cabos Cat6A por posição de AP |
| ANSI/TIA-606-D | Administração de infraestrutura | Etiquetagem, identificadores e as-built |
| ANSI/TIA-1005-A | Premissas industriais | Referência complementar de ambiente industrial |
| NR-10 | Segurança em eletricidade | Certificação vigente de toda a equipe de campo |
| NR-35 | Trabalho em altura | Capacitação, APR e permissão de trabalho |
| ART / CREA | Responsabilidade técnica | Anotação registrada por engenheiro responsável |
Projetar Wi-Fi 7 e cabeamento Cat6A LSZH em galpão exige conformidade com a ABNT NBR 16521 (ambientes industriais, zoneamento MICE), a NBR 14565, a série NBR 16869 e a NBR 14705:2025 — além de certificação de campo enlace por enlace com laudo nominal. A Eight TI executa projeto, instalação, certificação Fluke Networks, comodato de ativos e administração contínua da rede para indústrias, galpões logísticos e centros de distribuição em Indaiatuba e no eixo Campinas–Sorocaba.
Quer saber se a sua rede suporta Wi-Fi 7 sem trocar o cabo?
6. UniFi Dream Machine: o Que É, Como Funciona e Onde Entra no Galpão
Chegamos ao componente ativo que dá nome a este guia e que gera mais dúvidas em conversas com gestores de TI. A pergunta que ouvimos com mais frequência é direta: "o Dream Machine é um roteador?" A resposta honesta é que chamá-lo de roteador é como chamar um centro de usinagem CNC de furadeira. Tecnicamente não é errado — ele roteia. Mas descreve uma fração desprezível do que o equipamento faz.
6.1 O conceito de Cloud Gateway: sete funções em um chassi
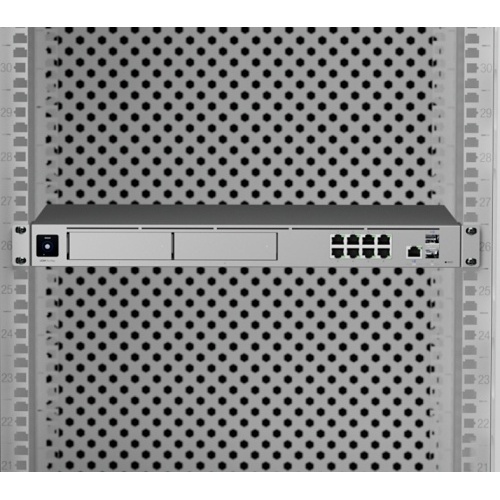
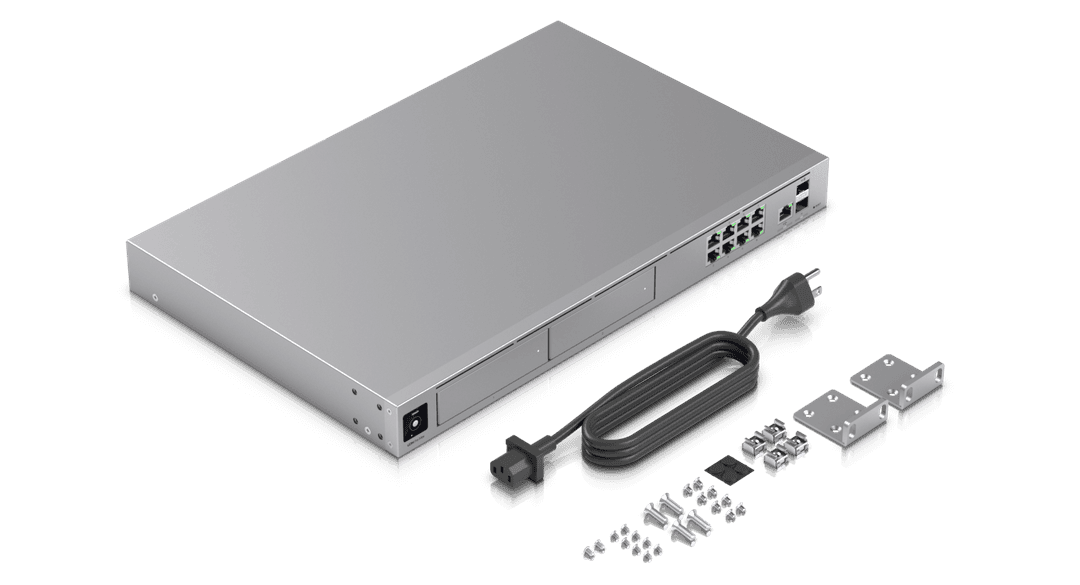
O UniFi Dream Machine é a família de Cloud Gateways da Ubiquiti. A proposta arquitetural consiste em consolidar, em um único appliance com um único painel de gerenciamento, funções que tradicionalmente exigiriam cinco a sete equipamentos distintos, de fabricantes distintos, com licenças distintas e consoles distintos.
Em uma arquitetura convencional de galpão industrial, você precisaria de um roteador de borda, um firewall UTM com licenciamento anual de assinaturas de IDS/IPS, um controlador Wi-Fi (físico ou virtualizado), um concentrador VPN, um servidor RADIUS, um NVR para o CFTV e um controlador de acesso para as catracas e portas. Sete equipamentos, sete pontos de falha, sete contratos de suporte, sete interfaces de configuração e, na prática, sete oportunidades de configuração inconsistente entre camadas.
O Dream Machine substitui esse conjunto e executa, nativamente, o UniFi Network (rede cabeada e sem fio), o UniFi Protect (videomonitoramento com gravação local), o UniFi Access (controle de acesso físico), o UniFi Talk (telefonia IP) e o UniFi Connect (sinalização digital e displays). Todas as aplicações compartilham a mesma base de identidade, as mesmas políticas de rede e o mesmo painel.
O modelo de licenciamento é o segundo diferencial de peso na conversa com o financeiro. Não há licença por access point, não há licença por câmera, não há licença por usuário de VPN, não há licença por porta de switch. A única assinatura opcional relevante é o CyberSecure, que amplia a base de assinaturas de detecção de intrusão. Para uma indústria de médio porte em Indaiatuba, a diferença acumulada em cinco anos entre esse modelo e o de uma solução tradicional com licenciamento por dispositivo é substancial — e frequentemente é o argumento que viabiliza o projeto.
6.2 Anatomia funcional: o que o equipamento realmente executa
Vale detalhar as funções, porque cada uma delas resolve uma dor específica de operação industrial.
Roteamento e multi-WAN. O gateway roteia entre todas as VLANs internas em velocidade de hardware e gerencia múltiplos links de internet com balanceamento de carga e failover automático. Em Indaiatuba, onde uma operação crítica tipicamente contrata um link de fibra dedicada e um segundo link de operadora distinta como redundância, essa função é o que garante que a queda de um provedor não interrompa a integração do WMS com o ERP. A linha suporta ainda failover adicional via UniFi LTE Backup, um terceiro caminho celular para o caso de rompimento de fibra no anel da concessionária — cenário nada hipotético em região com obras viárias frequentes.
Firewall stateful e Layer 7 application-aware. Além do firewall de estado convencional, o gateway inspeciona tráfego na camada de aplicação e identifica aplicações específicas por assinatura, não apenas por porta. O modelo de firewall por zonas (zone-based) permite construir políticas legíveis entre zonas — OT, TI, CFTV, visitantes, WAN — em vez de listas intermináveis de regras por endereço IP. Na prática, é isso que viabiliza uma política de segmentação que a equipe consegue auditar e manter.
DPI e identificação de tráfego. A inspeção profunda de pacotes produz visibilidade sobre o que efetivamente consome banda. Descobrir que 40% do link dedicado está sendo consumido por streaming de vídeo em dispositivos pessoais conectados à rede de visitantes, ou que uma atualização de sistema operacional em massa está saturando o uplink no horário de pico da expedição, é o tipo de informação que transforma gestão de rede em gestão de operação.
IDS/IPS com filtragem avançada. O sistema de detecção e prevenção de intrusão opera com mais de 55.000 assinaturas quando associado ao CyberSecure, e a filtragem avançada permite bloqueio por região geográfica, por domínio e por aplicação. Para uma planta industrial cujos PLCs e sistemas SCADA jamais deveriam estabelecer conexão com endereços fora do país, uma regra de bloqueio geográfico aplicada à zona OT é uma medida de segurança de altíssima relação custo-benefício.
SD-WAN sem licença e VPN. O Site Magic estabelece túneis site-to-site entre plantas com configuração de poucos cliques, sem licença adicional. Para um grupo com galpão em Indaiatuba, unidade em Hortolândia e matriz em Campinas, isso significa uma malha privada entre as três unidades sem contratar MPLS. O servidor VPN suporta WireGuard, OpenVPN, L2TP, o Teleport (VPN de configuração zero para acesso remoto de colaboradores) e o One-Click VPN baseado em identidade.
Servidor RADIUS integrado com RadSec. Esta função merece destaque, porque é o que viabiliza segurança de nível corporativo sem infraestrutura adicional. O RADIUS integrado permite autenticação 802.1X tanto na rede sem fio (WPA3-Enterprise) quanto nas portas cabeadas, com atribuição dinâmica de VLAN por usuário ou por perfil. Um coletor de dados autenticado por certificado é automaticamente colocado na VLAN de operação; um notebook de visitante cai na VLAN de convidados; um dispositivo não reconhecido é rejeitado ou colocado em quarentena. O suporte a RadSec (RADIUS sobre TLS) protege o próprio tráfego de autenticação.
NVR integrado para CFTV. Os modelos com baia de disco gravam localmente o vídeo do UniFi Protect, sem mensalidade de nuvem e sem servidor separado. As câmeras executam detecção inteligente localmente. Para um galpão, isso significa CFTV, controle de acesso e rede convergidos na mesma infraestrutura de cabeamento Cat6A e no mesmo orçamento de PoE — uma economia estrutural relevante em relação a sistemas paralelos.
6.3 Capacidade real por modelo: a tabela que orienta a decisão
A escolha do modelo é a decisão de arquitetura mais consequente da camada ativa, e ela precisa ser feita a partir de números, não de nomenclatura comercial. A tabela a seguir consolida as especificações oficiais publicadas pelo fabricante:
| Modelo | Dispositivos UniFi | Usuários simultâneos | IDS/IPS | Portas de rede | PoE | Armazenamento NVR | CPU / RAM |
|---|---|---|---|---|---|---|---|
| UDM-Pro | 100+ | 1.000+ | 3,5 Gbps | 9× 1 GbE + 2× 10G SFP+ | não | 1 baia 3,5" | Quad-core A57 1,7 GHz / 4 GB |
| UDM-SE | 100+ | 1.000+ | 3,5 Gbps | 8× 1 GbE PoE + 1× 2,5 GbE + 2× 10G SFP+ | 180 W | 1 baia + 128 GB SSD | Quad-core A57 1,7 GHz / 4 GB |
| UDM-Pro-Max | 200+ | 2.000+ | 5 Gbps | 8× 1 GbE + 1× 2,5 GbE + 2× 10G SFP+ | não | 2 baias + 128 GB SSD | Quad-core A57 2,0 GHz / 8 GB |
| UCG-Industrial | 50+ | 500+ | 5 Gbps | 4× 2,5 GbE + 1× 10 GbE + 1× 10G SFP+ | 270 W | microSD 128 GB | Quad-core A73 2,2 GHz / 3 GB |
| UDM-Beast | 750+ | 7.500+ | 25 Gbps | 8× 10 GbE + 2× 1 GbE + 2× 10G SFP+ + 2× 25G SFP28 | não | 2 baias + 128 GB SSD | Octa-core ARM v9 2,1 GHz / 16 GB |
| EFG (Fortress) | 500+ | 5.000+ | 12,5 Gbps | 2× 2,5 GbE + 2× 10G SFP+ + 2× 25G SFP28 | não | — | 18-core ARM v8.2 2,0 GHz |
| EF-Core | 2.250+ | 22.500+ | 79 Gbps | 4× 100G QSFP28 + 4× 25G SFP28 + 8× 10 GbE | não | — | 24-core ARM v9 2,5 GHz / 32 GB |
A capacidade de gerenciamento de câmeras, frequentemente decisiva em projetos que convergem CFTV, segue a mesma lógica de escalonamento:
| Modelo | Câmeras HD | Câmeras 2K | Câmeras 4K | Access Hubs |
|---|---|---|---|---|
| UDM-Pro | 24 | 14 | 8 | 150 |
| UCG-Industrial | 15 | 8 | 5 | 50 |
| UDM-Pro-Max | 50 | 25 | 15 | 150 |
| UDM-Beast | 100 | 60 | 40 | 200 |
6.4 Qual modelo escolher para cada perfil de galpão em Indaiatuba
A tradução dessas tabelas em recomendação de projeto depende de quatro variáveis: número de dispositivos de rede, número de usuários e dispositivos clientes, capacidade de link de internet contratada e requisito de CFTV.
Para um galpão de até 3.000 m² com operação enxuta — vinte a trinta dispositivos de rede, até cem clientes simultâneos, link de até 500 Mbps, CFTV de até quinze câmeras — o UDM-SE é a escolha equilibrada. Seus 180 W de PoE integrado alimentam diretamente um conjunto inicial de access points e câmeras, dispensando um switch PoE adicional na fase inicial.
Para um galpão de 5.000 a 15.000 m² com operação intensiva — cinquenta a cento e cinquenta dispositivos, quinhentos a mil e quinhentos clientes, link de 1 Gbps ou superior, CFTV de vinte e cinco a quarenta câmeras — o UDM-Pro-Max é a recomendação padrão. Os 5 Gbps de throughput de IDS/IPS suportam inspeção plena de um link gigabit sem se tornar gargalo, as duas baias de disco permitem RAID para redundância de gravação de vídeo, e os 8 GB de RAM sustentam a execução simultânea das cinco aplicações.
Para um condomínio logístico multiempresa ou campus industrial com múltiplos blocos, milhares de dispositivos e requisito de segmentação rigorosa entre inquilinos, o UDM-Beast ou o Enterprise Fortress Gateway entram em cena. O EFG adiciona inspeção SSL e filtragem de URL, além de fontes de alimentação redundantes hot-swap — recurso que, em operação crítica 24×7, deixa de ser luxo.
Para áreas de produção sem climatização, o UCG-Industrial merece uma seção própria.
6.5 UCG-Industrial: o gateway que sobrevive ao piso de fábrica
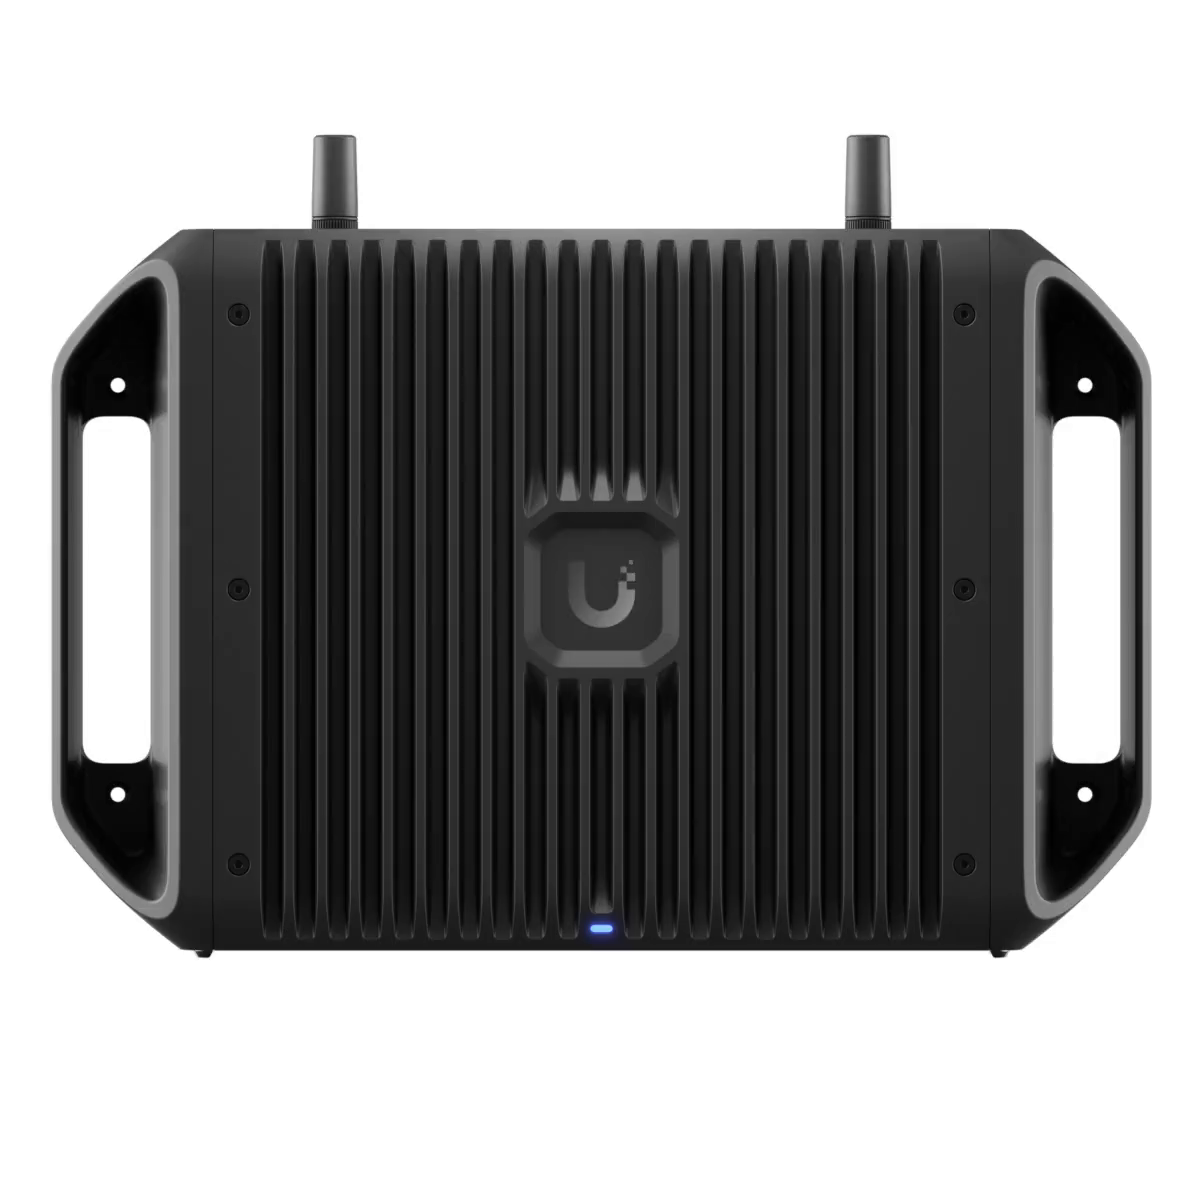
O UniFi Cloud Gateway Industrial é a resposta do fabricante a uma limitação real de toda a linha Dream Machine convencional: os modelos de rack operam em faixa de temperatura de -10 °C a 40 °C. Quarenta graus é um teto que um galpão em Indaiatuba supera com facilidade em uma tarde de fevereiro, dentro de um rack fechado, sem climatização dedicada, sob telha metálica.
O UCG-Industrial opera de -30 °C a 50 °C, é fanless — sem ventoinha, portanto sem entrada de poeira e sem peça móvel sujeita a desgaste — e tem invólucro em policarbonato com liga de alumínio. Sua proteção contra descarga eletrostática é de ±8 kV por ar e ±4 kV por contato.
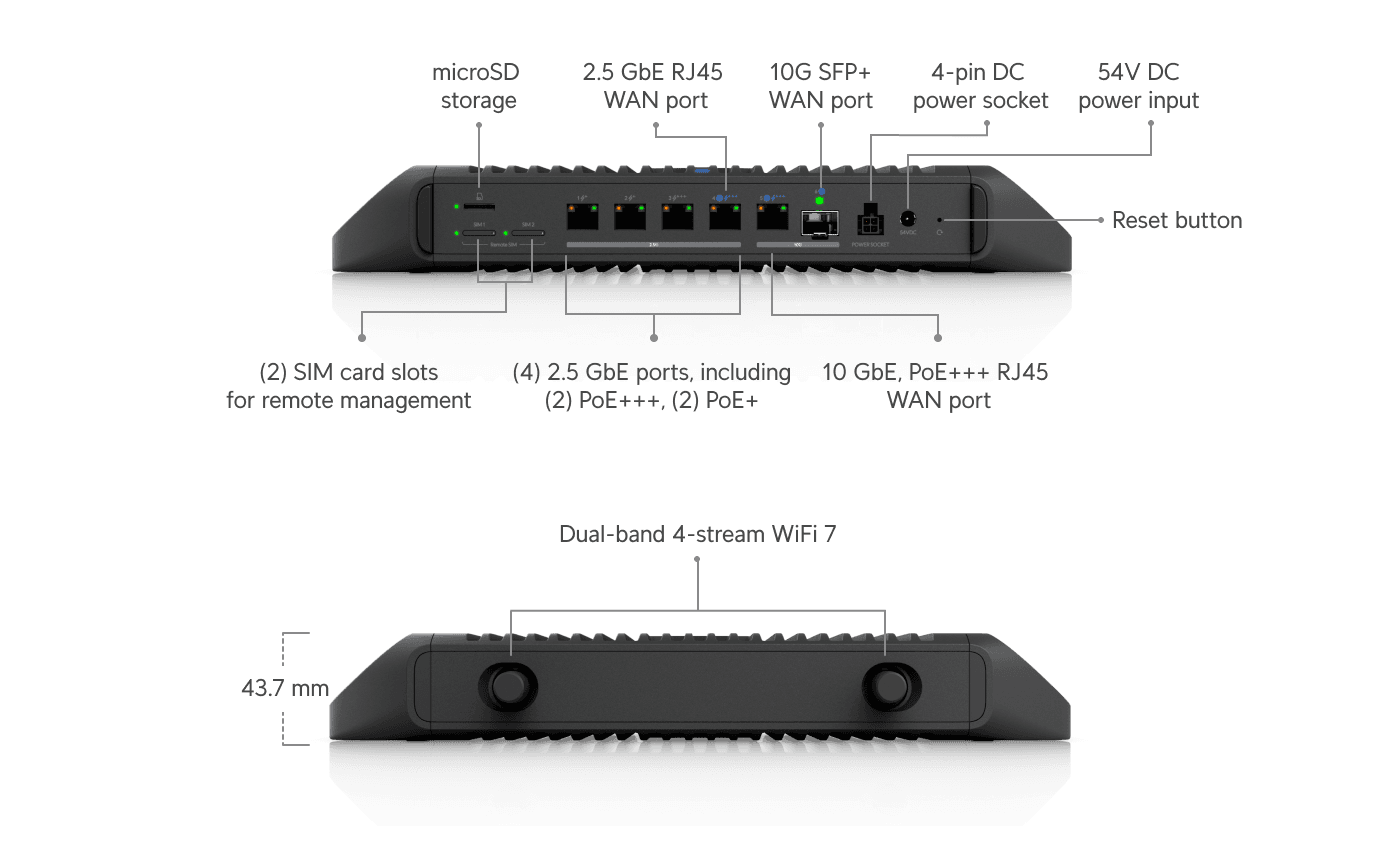
Suas especificações de rede são notáveis para a categoria: quatro portas de 2,5 GbE (duas com PoE+++ de 90 W), uma porta de 10 GbE com PoE+++, uma porta 10G SFP+, orçamento PoE de 270 W via entrada DC, IDS/IPS de 5 Gbps e — o diferencial mais interessante — Wi-Fi 7 integrado com rádio dual-band 2x2, entregando 4,3 Gbps em 5 GHz e 688 Mbps em 2,4 GHz, com antenas externas de 5 dBi ou omnidirecionais terminais de 6 dBi e cobertura de aproximadamente 115 m².
A aplicação prática em galpão é elegante: um único equipamento instalado em um gabinete de campo no meio da planta industrial funciona simultaneamente como gateway de borda daquela zona, switch PoE para as câmeras e sensores locais, NVR de gravação em cartão microSD de 128 GB e access point para a área imediata. Em plantas onde levar uma sala de telecomunicações climatizada até o setor produtivo é inviável, essa consolidação resolve o problema.
É preciso, porém, registrar o contrapeso com honestidade: o UCG-Industrial gerencia 50+ dispositivos e 500+ usuários, capacidade significativamente inferior ao UDM-Pro-Max. Ele não substitui um gateway central em operação de grande porte. Seu papel correto é o de gateway de zona industrial ou de gateway principal em planta de pequeno e médio porte com ambiente severo.
6.6 Alta disponibilidade: Shadow Mode, multi-WAN e a arquitetura sem ponto único de falha
Consolidar sete funções em um chassi traz uma consequência lógica inescapável: aquele chassi passa a ser um ponto único de falha de sete serviços simultaneamente. Qualquer projeto sério precisa endereçar isso explicitamente, e a linha oferece três mecanismos para tanto.
O primeiro é o Shadow Mode, implementação de redundância baseada em VRRP presente nos modelos de rack da linha Dream Machine. Um segundo gateway idêntico permanece em modo passivo, sincronizado com a configuração do primário, assumindo o roteamento automaticamente em caso de falha. Para operação 3PL com SLA contratual, o custo do segundo appliance é trivial comparado ao custo de uma indisponibilidade prolongada. Vale notar — e este é o tipo de detalhe que separa uma proposta técnica honesta de uma genérica — que o UCG-Industrial não suporta Shadow Mode, o que reforça seu posicionamento como gateway de zona e não como núcleo de operação crítica.
O segundo é o multi-WAN com failover, já descrito, ampliado pelo LTE Backup como terceiro caminho.
O terceiro é o LACP para agregação de enlaces entre gateway e switch núcleo, eliminando o cabo único como ponto de falha na interconexão mais crítica da rede — recurso presente na linha Dream Machine de rack e igualmente ausente no UCG-Industrial.
A arquitetura completa de alta disponibilidade em um galpão crítico combina os três mecanismos: gateway primário e secundário em Shadow Mode, dois links WAN de operadoras distintas mais LTE de contingência, LACP do gateway ao switch núcleo, e alimentação de todo o rack por UPS com autonomia dimensionada e gerador quando existente.
6.7 Os limites que o vendedor não conta
Compromisso com a verdade técnica exige registrar as fronteiras de aplicabilidade. A linha UniFi é excepcional em relação custo-benefício, mas não é a resposta para todo cenário.
O throughput de IDS/IPS é um teto real, não uma sugestão. Um UDM-Pro com 3,5 Gbps de capacidade de inspeção atrás de um link de 5 Gbps contratado terá que escolher entre inspecionar e entregar banda. O dimensionamento tem que considerar o link contratado mais a projeção de crescimento.
O roteamento dinâmico é limitado. OSPF e BGP estão disponíveis nos modelos de rack; o UCG-Industrial oferece apenas OSPF. Ambientes que exigem políticas complexas de roteamento com múltiplos sistemas autônomos, engenharia de tráfego sofisticada ou interconexão com operadoras em regime de peering demandam plataformas de roteamento dedicadas.
O ecossistema é integrado por design, o que é sua maior força e sua principal restrição. A convergência de Network, Protect, Access e Talk em um painel único pressupõe adoção do ecossistema. Integrar câmeras de terceiros, controladoras de acesso legadas ou plataformas de automação predial proprietárias é possível em vários casos, mas exige avaliação caso a caso e pode consumir parte do ganho de simplicidade.
Ambientes com requisitos regulatórios específicos — certificações setoriais de segurança, exigências de auditoria de nível bancário, compliance farmacêutico com validação de sistemas computadorizados — devem submeter a solução à análise de conformidade antes da decisão.
Nossa prática é apresentar essas fronteiras na primeira reunião técnica. Recomendar a plataforma correta para o cenário correto preserva a relação de longo prazo; vender a plataforma errada resolve um pedido e destrói uma conta.
7. Arquitetura de Referência: Projeto Completo para um Galpão de 12.000 m² em Indaiatuba
Teoria normativa e especificação de produto só se tornam úteis quando convergem em um projeto executável. Esta seção apresenta uma arquitetura de referência completa, camada por camada, para um cenário representativo do parque logístico indaiatubano. Os números são dimensionais e devem ser ajustados a cada planta, mas a lógica de construção é diretamente transponível.
7.1 Premissas do cenário
Consideremos um galpão em condomínio logístico no eixo da Rodovia Santos Dumont, com as seguintes características, típicas do padrão construtivo da região:
| Parâmetro | Valor |
|---|---|
| Área construída total | 12.000 m² |
| Área de armazenagem | 9.500 m² |
| Área administrativa (mezanino) | 800 m² |
| Área de expedição e docas | 1.400 m² |
| Área de manutenção e utilidades | 300 m² |
| Pé-direito livre | 12 m |
| Docas | 14, com niveladoras |
| Altura de porta-paletes | 10 m (seletiva de 5 níveis) |
| Turnos de operação | 2 turnos + plantão |
| Operadores com coletor | 45 |
| Empilhadeiras com terminal embarcado | 10 |
| Estações administrativas | 32 |
| Câmeras IP previstas | 38 (24 internas, 14 externas) |
| Pontos de controle de acesso | 6 |
| Link de internet | 1 Gbps dedicado + 500 Mbps redundante + LTE |
| Classificação MICE predominante | Armazenagem M2I2C2E2; produção M3I3C2E3; administrativo M1I1C1E1 |
7.2 Camada 0 — infraestrutura passiva e caminhos
Todo projeto começa aqui, e é aqui que a maioria fracassa. A infraestrutura de caminhos é a decisão mais irreversível do projeto: mudar um access point de lugar custa horas; mudar o percurso de uma eletrocalha principal custa uma obra.
A espinha dorsal é composta por eletrocalhas perfuradas suspensas por tirantes, correndo pelos eixos estruturais do galpão, dimensionadas conforme ABNT NBR 16415 com taxa de ocupação que preserve espaço para expansão futura de no mínimo 40%. Derivações em perfilados descem até os pontos de consolidação. As transições recebem buchas e proteções de borda, e todas as curvas respeitam raio mínimo compatível com Cat6A blindado com capa LSZH.
A segregação em relação aos circuitos de potência é rigorosamente observada. Em galpão com barramentos de 440 V alimentando docas, compressores e pontes rolantes, essa distância é a diferença entre um enlace que certifica com margem e um enlace que oscila sob carga. Onde a segregação física mínima não é viável, emprega-se barreira metálica aterrada ou cruzamento em ângulo reto, nunca percurso paralelo prolongado.
Os pontos de fixação de access points são definidos por projeto de RF, não por conveniência de caminho — e essa é a inversão de prioridade mais importante de todo o processo. O caminho serve ao ponto de acesso; o ponto de acesso não se subordina ao caminho existente.
7.3 Camada 1 — backbone óptico e salas de telecomunicações
O limite de 90 metros de enlace permanente da ABNT NBR 14565 torna matematicamente impossível servir 12.000 m² a partir de um único rack. A arquitetura correta é hierárquica.
O Distribuidor de Edifício (DE) ocupa a sala de telecomunicações principal, climatizada, com controle de acesso, no mezanino administrativo. Ele abriga o gateway, o switch núcleo, o NVR e a interconexão com as operadoras.
Quatro Distribuidores de Piso (DP) são posicionados estrategicamente: DP-1 no setor de recebimento, DP-2 no meio da área de armazenagem, DP-3 no setor de expedição e docas, DP-4 na área de manutenção e utilidades. Cada um é dimensionado para que o ponto mais distante de sua zona esteja a menos de 90 metros de percurso real de cabo — medido pela eletrocalha, considerando subidas, descidas e derivações, não pela distância em linha reta na planta.
A interligação entre o DE e cada DP é feita por backbone em fibra óptica multimodo OM4 ou monomodo OS2, com no mínimo doze fibras por rota e rotas fisicamente distintas para os DPs que servem áreas críticas. A fibra elimina qualquer preocupação com distância, com diferença de potencial de terra entre pontos remotos e com interferência eletromagnética no percurso — três problemas que o cobre traria simultaneamente em uma planta desse tamanho. Todo o backbone é certificado conforme ABNT NBR 16869-2, com laudo de perda de inserção e traço OTDR arquivados.
Os DPs em área de armazenagem recebem gabinetes com grau de proteção compatível com a classificação MICE da zona, tipicamente IP54 ou superior, com ventilação filtrada e alimentação protegida por UPS local.
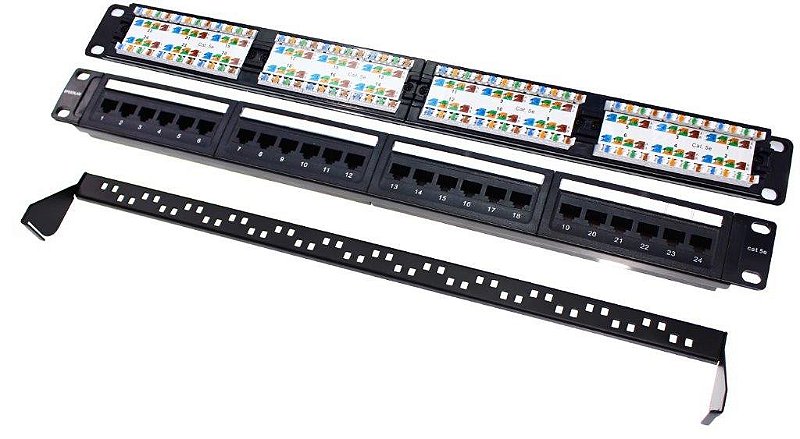
7.4 Camada 2 — horizontal Cat6A e a aplicação de MPTL
Todo o cabeamento horizontal é executado em Cat6A, com capa LSZH-3 conforme ABNT NBR 14705:2025. Nas zonas de classificação E2 e E3, especifica-se cabo blindado F/UTP ou S/FTP, com continuidade de blindagem e aterramento executados conforme ABNT NBR 17040.
A distribuição de pontos segue a lógica de uso:
| Destino | Quantidade de pontos | Configuração | Observação |
|---|---|---|---|
| Access points de armazenagem | 24 posições × 2 cabos = 48 | MPTL | Conforme ANSI/TIA-568.1-E-1 |
| Access points administrativos | 6 posições × 2 cabos = 12 | MPTL ou tomada | Área M1I1C1E1 |
| Access points de doca e pátio | 6 posições × 2 cabos = 12 | MPTL | Cabo externo com transição |
| Câmeras IP internas | 24 | MPTL | Blindado nas zonas E2/E3 |
| Câmeras IP externas | 14 | MPTL | Cabo externo até transição |
| Estações administrativas | 32 × 2 = 64 | Tomada + patch cord | Padrão de escritório |
| Controle de acesso | 6 | MPTL | Integração com Access Hub |
| Impressoras, balanças, terminais fixos | 18 | Tomada industrial IP nas zonas I3 | Conector conforme MICE |
| Reserva técnica | 20% do total | — | Exigência de projeto |
Os enlaces destinados a access points, câmeras e leitores de acesso são executados como MPTL, com terminação direta em plugue modular, e certificados no modelo de ensaio específico da ABNT NBR 16869-3. Este ponto é operacionalmente crítico e vale a repetição em outro contexto: certificar um MPTL usando o modelo de enlace permanente produz um resultado numericamente favorável e tecnicamente inválido, porque os limites de aceitação dos parâmetros são diferentes. Um laudo assim não sustenta auditoria e não sustenta garantia de fabricante.
7.5 Camada 3 — comutação, PoE e o orçamento de potência
A camada de comutação é dimensionada a partir do orçamento de potência, e não a partir do número de portas — inversão que evita a falha silenciosa de negociação PoE descrita na seção 3.3.
O switch núcleo no DE agrega os backbones ópticos dos quatro DPs, com portas 10G SFP+ ou 25G SFP28, e conecta-se ao gateway por LACP.
Nos DPs, empregam-se switches Layer 3 multigigabit com PoE++. O modelo de referência é o USW-Pro-Max-24-PoE, cujas especificações oficiais são: dezesseis portas de 1 GbE (oito PoE+ e oito PoE++), oito portas de 2,5 GbE com PoE++ em todas, duas portas 10G SFP+, orçamento total de 400 W de PoE, capacidade de comutação de 112 Gbps, throughput não bloqueante de 56 Gbps, taxa de encaminhamento de 83 Mpps, suporte a mil VLANs e tabela MAC de dezesseis mil entradas.
Para gabinetes de campo em zonas de temperatura elevada, o USW-Industrial é a especificação correta: dez portas de 1 GbE com oito PoE++, orçamento de 430 W, invólucro em alumínio fundido, proteção ESD de ±24 kV por ar e por contato, e faixa de operação de -40 °C a 50 °C a 450 W, ou de -40 °C a 60 °C limitando a carga a 240 W. Nenhum switch de escritório sobrevive a essas condições, e essa é precisamente a diferença entre um projeto industrial e um projeto de escritório aplicado a um galpão.
O orçamento de potência é calculado explicitamente:
| Carga | Quantidade | Potência unitária | Total |
|---|---|---|---|
| Access points Wi-Fi 7 de armazenagem | 24 | 25 W | 600 W |
| Access points administrativos | 6 | 22 W | 132 W |
| Access points de doca e pátio | 6 | 19 W | 114 W |
| Câmeras IP internas | 24 | 12 W | 288 W |
| Câmeras IP externas com aquecedor | 14 | 20 W | 280 W |
| Access Hubs e leitores | 6 | 15 W | 90 W |
| Subtotal de carga | 1.504 W | ||
| Headroom de projeto (25%) | 376 W | ||
| Orçamento PoE total a prover | 1.880 W |
Distribuídos entre os quatro DPs, isso corresponde a cinco unidades de switch de 400 W ou a uma combinação de modelos de 400 W e 430 W, considerando a concentração de carga por zona. O ponto essencial é que o orçamento é calculado antes da escolha do switch, e não descoberto depois que o oitavo access point entra em modo degradado.
Todas as portas de access point são configuradas com PoE++ (802.3bt Tipo 3 ou 4) explicitamente habilitado, e o monitoramento da rede inclui alerta específico para negociação de classe inferior à esperada — a única forma de tornar visível uma falha que por natureza é silenciosa.
7.6 Camada 4 — gateway, segmentação OT/IT e políticas de firewall
O gateway recomendado para este cenário é o UDM-Pro-Max, com um segundo appliance idêntico em Shadow Mode dada a criticidade da operação. Os 5 Gbps de throughput de IDS/IPS suportam a inspeção plena do link de 1 Gbps com folga substancial para crescimento, e as duas baias de disco permitem configuração redundante para a gravação das 38 câmeras.
A segmentação é o item de maior impacto em segurança e em estabilidade, e é implementada com granularidade:
| VLAN | Zona | Conteúdo | Política de saída |
|---|---|---|---|
| 10 | TI-CORP | Estações administrativas, servidores locais | Internet liberada com filtragem de conteúdo |
| 20 | OT-PROD | PLCs, balanças, sensores, coletores fixos | Sem acesso à internet; apenas destinos internos autorizados |
| 30 | WMS-MOBILE | Coletores de dados e terminais embarcados | Acesso restrito aos servidores de aplicação |
| 40 | CFTV | Câmeras IP | Sem internet; apenas o NVR |
| 50 | ACCESS | Leitores e Access Hubs | Sem internet; apenas o controlador |
| 60 | VOIP | Telefonia IP | QoS prioritário; SIP autorizado |
| 70 | GUEST | Visitantes, motoristas, transportadoras | Isolada; internet com limite de banda e portal |
| 80 | MGMT | Gerenciamento de switches, APs, gateway | Acesso administrativo restrito por origem |
As políticas de firewall por zona implementam o princípio de menor privilégio de forma legível. A VLAN 20 (OT) merece destaque: em nenhuma hipótese um PLC ou uma balança industrial deveria estabelecer conexão de saída para a internet. O bloqueio geográfico e a filtragem por domínio aplicados a essa zona, combinados com o IDS/IPS, constituem a defesa mais eficaz contra os vetores de ataque que efetivamente atingem plantas industriais brasileiras. A VLAN 70 (visitantes) recebe isolamento de cliente, limitação de banda e portal cativo com autenticação por voucher — relevante em galpão com fluxo constante de motoristas e conferentes de transportadoras.
A autenticação emprega WPA3-Enterprise com 802.1X contra o servidor RADIUS integrado, com atribuição dinâmica de VLAN por perfil de dispositivo. Um coletor com certificado válido entra na VLAN 30; um notebook corporativo, na VLAN 10; um dispositivo desconhecido é rejeitado. Onde há dispositivos legados incapazes de 802.1X — e em galpão sempre há — emprega-se PPSK (chave pré-compartilhada privada por dispositivo) com mapeamento de VLAN, uma solução muito superior à alternativa habitual de uma chave WPA2 compartilhada por toda a planta e anotada em um bilhete colado no monitor da portaria.
7.7 Camada 5 — RF: posicionamento, antenas e roaming
Este é o ponto em que projetos de galpão mais frequentemente descarrilam, mesmo com infraestrutura impecável.
O erro clássico consiste em instalar access points omnidirecionais no teto, a doze metros de altura, distribuídos em malha regular como se fosse um escritório. A física não colabora: um AP omnidirecional a doze metros irradia um lóbulo cuja densidade de potência no nível do piso, a quinze metros de distância horizontal, é insuficiente para sustentar modulação alta. Pior: o sinal precisa atravessar dez metros de porta-paletes carregados de mercadoria, que absorvem e refletem de forma imprevisível.
A abordagem correta em corredores de armazenagem emprega antenas direcionais do tipo patch, com ganho da ordem de 13 dBi, montadas em altura intermediária e apontadas ao longo do eixo dos corredores. O padrão de irradiação concentrado produz três ganhos simultâneos: alcança o fundo do corredor com nível adequado, cobre a altura de trabalho — incluindo o operador na cabine elevada da empilhadeira, não apenas o operador no piso — e reduz drasticamente a interferência co-canal entre células, porque a energia não é desperdiçada em direções onde não há cliente.
Para as áreas de docas, pátio de manobra e estacionamento de carretas, empregam-se access points de uso externo com grau de proteção adequado. O U7 Outdoor é a referência: Wi-Fi 7, quatro spatial streams, cobertura de 465 m², antena direcional interna de 12,5 dBi em 5 GHz com abertura de 45° × 45°, opção de antenas omnidirecionais externas via conectores RP-SMA, proteção IPX6, faixa de temperatura de -30 °C a 60 °C e resistência a carga de vento de 74,6 N a 200 km/h.
Nas áreas administrativas e de expedição de alta densidade, o U7 Pro Max justifica seu custo: oito spatial streams, cobertura de 160 m², suporte a mais de quinhentos clientes, MIMO 4x4 em 5 GHz com 8,6 Gbps, e dois recursos exclusivos de sua linha — Zero-Wait DFS, que elimina a interrupção de serviço durante a varredura de radar, e análise espectral em tempo real, que permite identificar a fonte de interferência sem levar um analisador de espectro à planta.
Onde o uplink de 10 GbE está disponível — e sobre Cat6A certificado ele está — o U7 Pro XG é a especificação de escolha, com seu perfil baixo de 32,5 mm e invólucro em policarbonato estabilizado a UV com liga de alumínio.
| Modelo de AP | Streams | Cobertura | Clientes | Uplink | Consumo | Faixa térmica | Aplicação no galpão |
|---|---|---|---|---|---|---|---|
| U7 Pro | 6 | 140 m² | 300+ | 2,5 GbE | 21 W | -30 a 40 °C | Uso geral, corredores |
| U7 Pro XG | 6 | 140 m² | 300+ | 10 GbE | 22 W | -30 a 40 °C | Zonas de altíssima vazão |
| U7 Pro Max | 8 | 160 m² | 500+ | 2,5 GbE | 25 W | -30 a 50 °C | Alta densidade, expedição |
| U7 Outdoor | 4 | 465 m² | 250+ | 2,5 GbE | 19 W | -30 a 60 °C | Docas, pátio, perímetro |
A configuração de roaming completa o projeto. SSID consistente em toda a planta, VLANs mapeadas uniformemente, e os padrões 802.11k, 802.11v e 802.11r habilitados — respectivamente, para que o cliente conheça previamente os vizinhos candidatos, receba orientação de transição do próprio AP e execute reautenticação rápida sem repetir o handshake completo. O band steering é ajustado com base em teste real com os dispositivos da operação, nunca em configuração padrão de fábrica: coletores de dados frequentemente têm implementações de driver que reagem mal a políticas agressivas de direcionamento de banda.
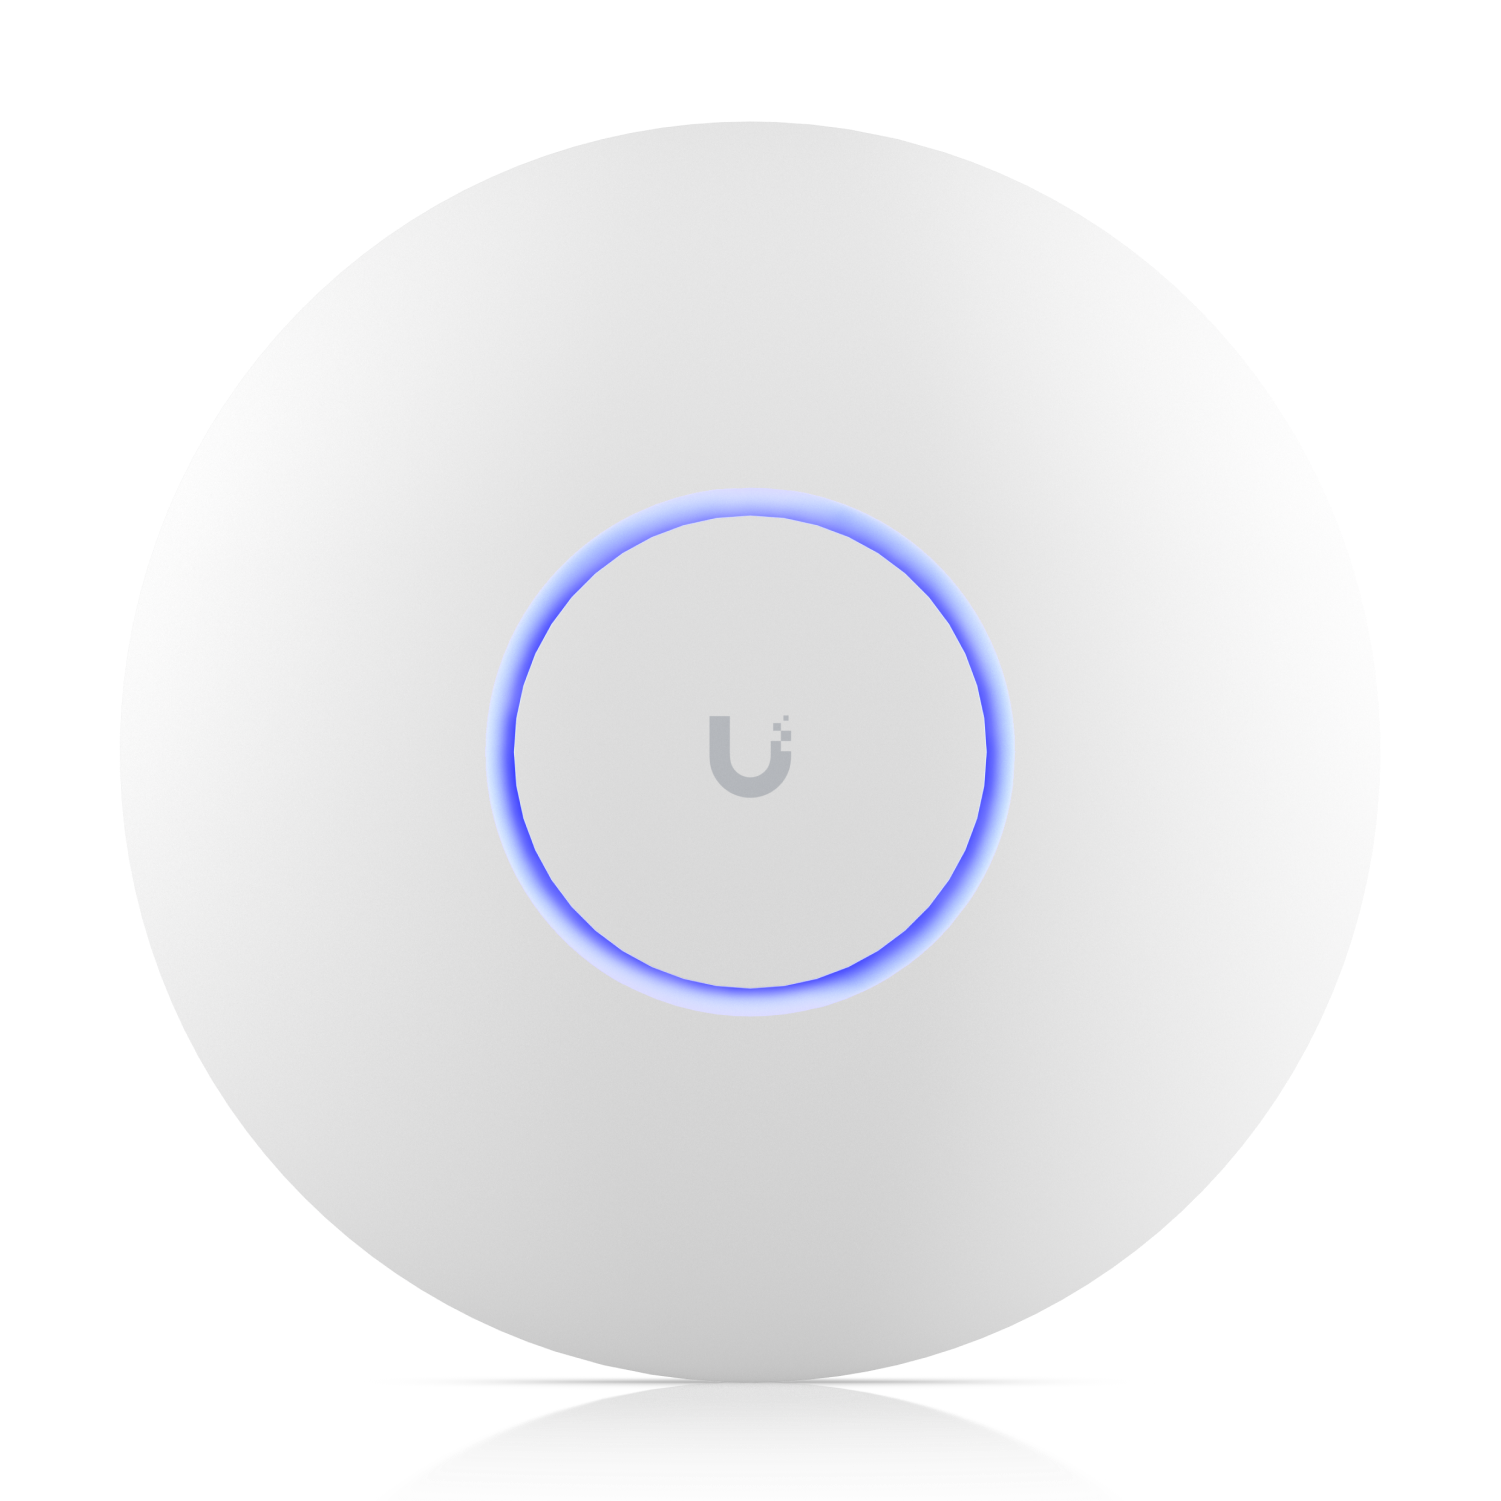
7.8 Camada 6 — CFTV, controle de acesso e convergência
A convergência é onde o modelo arquitetural demonstra retorno financeiro mais evidente. As 38 câmeras IP, os seis pontos de controle de acesso e os ramais de telefonia IP utilizam a mesma infraestrutura Cat6A, o mesmo orçamento PoE, os mesmos switches e o mesmo gateway que a rede de dados.
Comparado com o modelo tradicional — cabeamento coaxial ou dedicado para CFTV, cabeamento próprio para controle de acesso, cabeamento de telefonia analógica, cada um com seu rack, sua fonte e seu técnico especializado — a economia em infraestrutura passiva, em espaço de rack, em consumo de energia e em custo de manutenção é da ordem de 30% a 40% no ciclo de vida.
O ganho operacional é ainda mais relevante que o financeiro. Um evento de acesso não autorizado em uma doca dispara simultaneamente a gravação marcada da câmera correspondente, o registro no controle de acesso, a notificação no aplicativo do gestor de segurança e a correlação no painel único. Investigar um incidente deixa de ser um exercício de cruzar planilhas de três sistemas distintos com relógios dessincronizados.
7.9 Memorial quantitativo estimado
Consolidando o projeto de referência:
| Item | Quantidade estimada |
|---|---|
| Pontos de rede Cat6A LSZH-3 (horizontal) | 222 pontos + 20% de reserva = ~266 |
| Metragem estimada de cabo Cat6A | ~14.000 m |
| Access points Wi-Fi 7 (internos e externos) | 36 |
| Switches Layer 3 multigigabit PoE++ | 5 |
| Switches industriais para gabinete de campo | 2 |
| Gateway principal + Shadow Mode | 2 (UDM-Pro-Max) |
| Gateway de zona industrial | 1 (UCG-Industrial) |
| Backbone óptico | 4 rotas, 12 fibras cada |
| Salas/distribuidores de telecomunicações | 1 DE + 4 DP |
| Câmeras IP | 38 |
| Pontos de controle de acesso | 6 |
| Eletrocalhas e perfilados | ~1.900 m |
| Enlaces certificados com laudo individual | 266 (cobre) + 48 (fibra) |
Cada um dos 266 enlaces de cobre recebe certificação individual com laudo nominal arquivado, e cada uma das 48 fibras recebe ensaio de perda de inserção e traço OTDR. O conjunto compõe o dossiê técnico da obra, entregue em formato digital pesquisável e vinculado à planta as-built.
8. Melhores Práticas de Campo: o Que Separa a Rede que Funciona da que Só Passa no Teste
Existe uma categoria de instalação particularmente frustrante: aquela em que todos os enlaces certificam com aprovação, toda a documentação está em ordem, todos os equipamentos são de primeira linha — e a operação continua reclamando. Isso acontece quando a execução foi tecnicamente correta mas o projeto ignorou a realidade operacional da planta. Esta seção reúne as práticas que fazem a diferença entre conformidade formal e resultado operacional.
8.1 Site survey preditivo e AP-on-a-Stick na altura real de montagem
O site survey é a etapa que mais frequentemente é suprimida por pressão de prazo ou de custo, e é a que produz o maior retorno por hora investida.
A prática correta se desenvolve em três fases. A primeira é o survey preditivo, executado em software de modelagem a partir da planta baixa, com atribuição de materiais e coeficientes de atenuação realistas — telha metálica, alvenaria, drywall, porta-paletes carregados, câmaras frias — gerando um mapa de calor preliminar e uma proposta de posicionamento.
A segunda fase é o survey passivo em campo, que mede o espectro real, identifica redes vizinhas do condomínio, mapeia fontes de interferência não-Wi-Fi e valida as premissas do modelo preditivo. Em condomínio logístico, essa fase invariavelmente revela surpresas: enlaces ponto a ponto de inquilinos vizinhos, sistemas de telemetria proprietários em 2,4 GHz, radares de portas automáticas.
A terceira fase, e a mais negligenciada, é o survey ativo com AP-on-a-Stick (APOS). Um access point real é instalado temporariamente na posição e — este é o ponto crítico — na altura real de montagem prevista, não na altura dos olhos do técnico. Medir cobertura com um AP em um tripé de dois metros para depois instalá-lo a doze metros produz um mapa de calor que não descreve nada. Em galpão, essa diferença de altura altera completamente o padrão de irradiação útil.
Duas disciplinas adicionais definem a qualidade do survey. A primeira: usar os dispositivos reais da operação. O rádio de um coletor de dados industrial, de um terminal embarcado em empilhadeira ou de uma balança sem fio é substancialmente menos sensível que o de um notebook moderno. Um mapa de calor levantado com notebook aprova áreas em que o coletor não vai funcionar. A segunda: medir durante a operação normal. Um galpão vazio no domingo é um ambiente de RF completamente diferente do mesmo galpão com porta-paletes cheios, empilhadeiras circulando, portas de doca abertas e quarenta operadores conectados.
8.2 Os sete erros mais comuns em galpões — e como corrigi-los
A tabela abaixo consolida os padrões de falha que encontramos com maior frequência em diagnósticos de plantas industriais na região de Campinas e Indaiatuba, com o sintoma percebido pelo usuário e a correção efetiva.
| # | Erro de projeto ou execução | Sintoma percebido pela operação | Correção efetiva |
|---|---|---|---|
| 1 | AP omnidirecional em teto muito alto sobre corredores | "O sinal é forte no meio e cai no fundo do corredor" | Antena patch direcional apontada no eixo do corredor, altura intermediária |
| 2 | Cobertura medida e validada apenas no nível do piso | "Funciona a pé, mas falha na empilhadeira" | Definir cobertura na altura de trabalho, incluindo cabine elevada |
| 3 | Uplink de 1 GbE em AP Wi-Fi 7 | "Um dispositivo é rápido, mas com a equipe toda fica lento" | Uplink 2,5/5/10 GbE sobre Cat6A certificado |
| 4 | Orçamento PoE saturado sem alarme | "Alguns APs parecem mais fracos que outros" | Recalcular orçamento com 20-25% de folga e alertar negociação de classe |
| 5 | Rede plana, sem segmentação OT/IT | "Quando a balança falha, o sistema todo cai" | VLANs por zona e firewall por zona com menor privilégio |
| 6 | Band steering e roaming em configuração padrão | "O coletor gruda em um AP distante e não troca" | Ajuste de 802.11k/v/r e limiares validados com o dispositivo real |
| 7 | Cabo com PVC comum em eletrocalha sobre área ocupada | Invisível — até o sinistro | Substituição por Cat6A LSZH-3 conforme NBR 14705:2025 |
O erro número 6 merece um comentário adicional, porque é o mais sutil. O fenômeno de sticky client — o dispositivo que mantém associação com um access point distante, com sinal precário, em vez de migrar para o AP vizinho com sinal excelente — é uma decisão tomada pelo cliente, não pelo AP. A infraestrutura pode induzir a transição por meio de 802.11v e de ajuste de limiares mínimos, mas cada modelo de coletor reage de forma distinta. Não existe configuração universal: existe configuração validada com o dispositivo específico daquela operação.
8.3 Câmaras frias, docas e pátios: os ambientes que quebram a regra
Três ambientes exigem tratamento fora do padrão geral e são fonte recorrente de falha quando tratados como área comum.
As câmaras frias e antecâmaras combinam três agressões simultâneas: temperatura negativa, condensação nas transições e blindagem eletromagnética severa produzida pelos painéis metálicos isotérmicos. Existem duas abordagens válidas. A primeira é o uso de access point com invólucro adequado e faixa de operação que contemple a temperatura interna — no ecossistema em questão, modelos com faixa de -30 °C atendem à maioria das câmaras de congelados. A segunda, aplicável quando o interior é inacessível para manutenção, é posicionar o AP em ambiente controlado externo e levar apenas a antena para dentro por cabo coaxial de baixa perda, dimensionando o comprimento para que a perda no cabo não anule o ganho da antena.
As docas são zonas de transição com portas que abrem e fecham continuamente, alterando o ambiente de RF a cada ciclo, e com trânsito intenso de equipamentos móveis. Exigem access points de uso externo, antenas direcionais orientadas para o interior do baú do caminhão quando há necessidade de conferência embarcada, e proteção mecânica dos pontos de cabeamento contra impacto.
Os pátios de manobra e estacionamentos de carretas demandam cobertura externa planejada. Nesses ambientes, a cobertura Wi-Fi tem função dupla: viabilizar conferência e checklist em dispositivos móveis, e sustentar o CFTV perimetral. O planejamento deve considerar carga de vento, incidência solar direta sobre o invólucro, aterramento com proteção contra surtos e a atenuação adicional causada pela própria carroceria dos veículos estacionados.
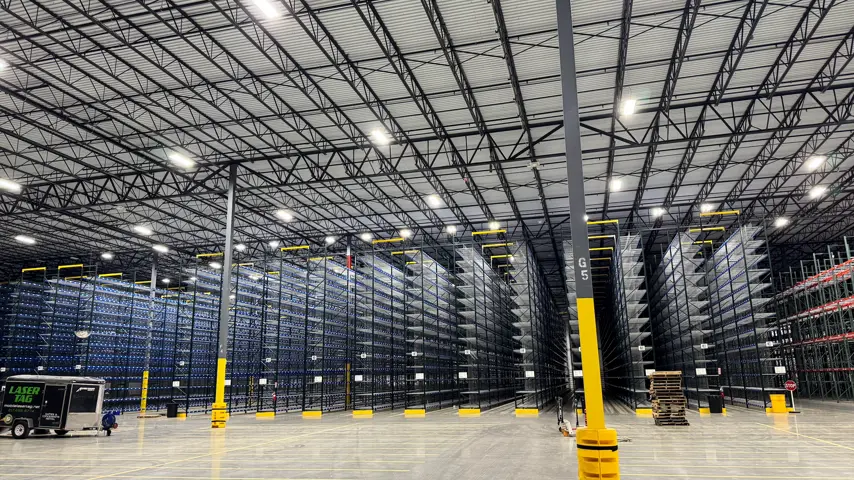
8.4 Coletores de dados legados: projetar para o pior cliente
Um princípio que orienta todo projeto industrial: a rede é dimensionada pelo pior cliente, não pelo melhor. Em qualquer galpão brasileiro existem coletores de dados adquiridos há cinco, sete ou dez anos, com rádios de uma ou duas cadeias, suporte apenas a 2,4 GHz ou a 5 GHz sem MLO, e implementações de driver que reagem mal a mecanismos modernos.
Substituir toda a frota de coletores raramente é viável no mesmo orçamento da reforma de rede. A engenharia correta consiste em projetar uma infraestrutura que atenda simultaneamente ao coletor legado e ao dispositivo Wi-Fi 7 moderno — o que significa manter a banda de 2,4 GHz operante com configuração adequada de canais não sobrepostos, garantir nível de sinal e relação sinal-ruído superiores ao mínimo teórico nas áreas onde o legado opera, e evitar políticas de band steering agressivas que confundam dispositivos antigos.
A boa notícia é que uma infraestrutura projetada assim atende sem esforço à frota nova quando a substituição ocorrer. O inverso não é verdadeiro.
8.5 Certificação com Fluke DSX: o que exigir no laudo
Aqui está o item que separa objetivamente um fornecedor técnico de um instalador. Certificação de campo não é teste de continuidade. Um testador de continuidade — aquele dispositivo de duas peças com LEDs que verifica se os oito fios estão nas posições corretas — custa uma fração do preço e verifica apenas mapeamento de pinos. Ele não mede nenhum parâmetro de transmissão.
A certificação de campo, executada com instrumento de nível apropriado como o Fluke DSX CableAnalyzer, mede e registra o conjunto completo de parâmetros elétricos do enlace conforme os requisitos da ANSI/TIA-1152-A. Um laudo válido para Categoria 6A deve conter, para cada enlace, nominalmente identificado:
| Parâmetro medido | O que revela | Falha típica associada |
|---|---|---|
| Wire Map | Mapeamento e continuidade dos pares | Inversão, par dividido, curto |
| Comprimento | Extensão elétrica do enlace | Excesso do limite de 90 m |
| Insertion Loss (atenuação) | Perda do sinal ao longo do enlace | Cabo fora de especificação, excesso de comprimento |
| Return Loss | Reflexão por descontinuidade de impedância | Raio de curvatura violado, conectorização deficiente |
| NEXT e PS NEXT | Diafonia na extremidade próxima | Destrançamento excessivo na terminação |
| ACR-F e PS ACR-F | Relação atenuação/diafonia distante | Qualidade construtiva do cabo |
| ACR-N | Relação atenuação/diafonia próxima | Combinação de perda e diafonia |
| PSANEXT e PSAACRF | Alien crosstalk entre cabos adjacentes | Feixes apertados e paralelos |
| Propagation Delay | Tempo de propagação | Comprimento e material do dielétrico |
| Delay Skew | Diferença de atraso entre pares | Desbalanceamento construtivo |
| Resistência DC e desbalanço | Condução e simetria dos pares | Crítico para PoE de alta potência |
Três exigências práticas devem constar do contrato. A primeira: laudo individual por enlace, nominalmente identificado, e não uma amostragem. A segunda: modelo de ensaio correto — enlace permanente para pontos com tomada, MPTL para terminações diretas em plugue modular, conforme ABNT NBR 16869-3. A terceira: arquivo digital nativo do instrumento, não apenas um PDF de resumo, permitindo auditoria independente e reprocessamento futuro.
O laudo de certificação é também o documento que ativa a garantia estendida de sistema oferecida pelos fabricantes de cabeamento. Sem ele, não há garantia de vinte e cinco anos — existe apenas a garantia comercial do lote de cabo, tipicamente de um ano.
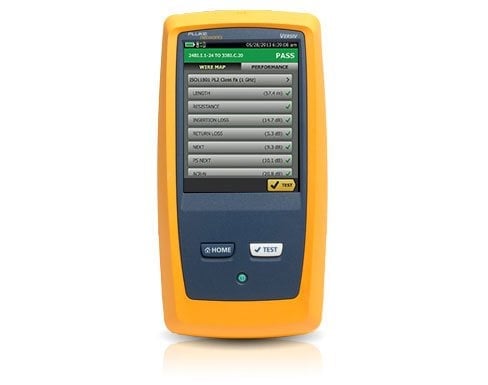
8.6 Documentação, etiquetagem e as-built: o ativo que sobrevive à equipe
Uma rede não documentada é uma rede que só uma pessoa entende — e essa pessoa eventualmente sai da empresa. A documentação é o que transforma uma instalação em um ativo administrável.
O padrão de referência é a ANSI/TIA-606-D, que estabelece o sistema de identificadores para administração de infraestrutura de telecomunicações. Em complemento, a ABNT NBR 16869-4 normaliza sistemas automatizados de gerenciamento de infraestrutura (AIM), que rastreiam eletronicamente conexões e alterações — recurso cujo retorno se torna evidente em plantas com centenas de pontos e alta rotatividade de mudanças.
O dossiê técnico mínimo de uma obra entregue deve conter a planta as-built com o percurso real de todas as eletrocalhas e a posição real de todos os pontos, o diagrama unifilar do backbone óptico, a tabela de identificadores correlacionando cada tomada ou MPTL com a porta de patch panel e a porta de switch correspondentes, os laudos de certificação de todos os enlaces de cobre e de todas as fibras, o memorial de configuração dos ativos com VLANs, políticas de firewall e parâmetros de rádio, o inventário de ativos com números de série e datas de garantia, e a Anotação de Responsabilidade Técnica registrada no CREA pelo engenheiro responsável.
A etiquetagem física obedece ao mesmo esquema de identificadores em ambas as extremidades de cada enlace, com material resistente ao ambiente — etiqueta de papel adesivo comum não sobrevive seis meses em doca de galpão.
9. Como a Eight TI Administra, Aluga, Vende e Configura Seus Ativos de Rede
Até aqui, este guia tratou de engenharia. Esta seção trata de como a engenharia chega até a sua planta, e por qual modelo comercial — porque a forma de aquisição do ativo tem impacto tão relevante sobre o resultado quanto a especificação técnica.
A Eight TI atua de ponta a ponta em infraestrutura de rede para indústrias, galpões logísticos, centros de distribuição e escritórios. Somos, no Estado de São Paulo, uma casa especializada exclusivamente em cabeamento estruturado industrial e comercial e nos ativos que dele dependem — não uma revenda generalista de TI que também vende cabo. Atendemos Indaiatuba e todo o eixo Campinas–Sorocaba, além de São Paulo capital, Guarulhos, Cajamar, Barueri, Jundiaí, Campinas, Sorocaba, Hortolândia, Itu, Piracicaba, Atibaia, Araçariguama, Itapevi, Cotia, Embu das Artes, São Bernardo do Campo, São José dos Campos, Mogi das Cruzes, Ribeirão Preto, Araraquara e Araçatuba.
Operamos quatro modalidades, e a escolha entre elas é uma decisão financeira que orientamos tecnicamente.
9.1 Venda com projeto: CAPEX com engenharia embutida
Na modalidade de venda, o cliente adquire a propriedade dos ativos e recebe a solução completa: engenharia de projeto, fornecimento de material, execução, certificação, configuração e documentação.
O que diferencia esse modelo de uma compra de equipamento em revenda é a cadeia de responsabilidade única. Não há a situação clássica em que o fornecedor do cabo culpa o instalador, o instalador culpa o fabricante do ativo, o fabricante do ativo culpa a infraestrutura, e o cliente permanece com o problema. A responsabilidade técnica é indivisível e formalizada por ART registrada no CREA.
O escopo inclui o levantamento técnico em campo, o projeto executivo com memorial descritivo e quantitativo, o dimensionamento normativo conforme o mapa da seção 5, a especificação de materiais de fabricantes com lastro de ensaio — trabalhamos com Furukawa (linha GigaLan), CommScope e Panduit em cabeamento —, a execução por equipe própria CLT com NR-10 e NR-35 vigentes, a certificação integral com instrumentação Fluke Networks, a configuração dos ativos e a entrega do dossiê técnico completo.
A garantia estendida de 25 anos de sistema é ativada pela combinação de componentes homologados do mesmo fabricante, instalação por equipe certificada e laudo de certificação integral arquivado. É uma garantia de sistema, não de produto, e cobre o desempenho do enlace conforme a classe especificada.
Este modelo é indicado para plantas próprias, operações com horizonte longo definido, empresas com política de capitalização de ativos e projetos elegíveis a linhas de financiamento de bens de capital.
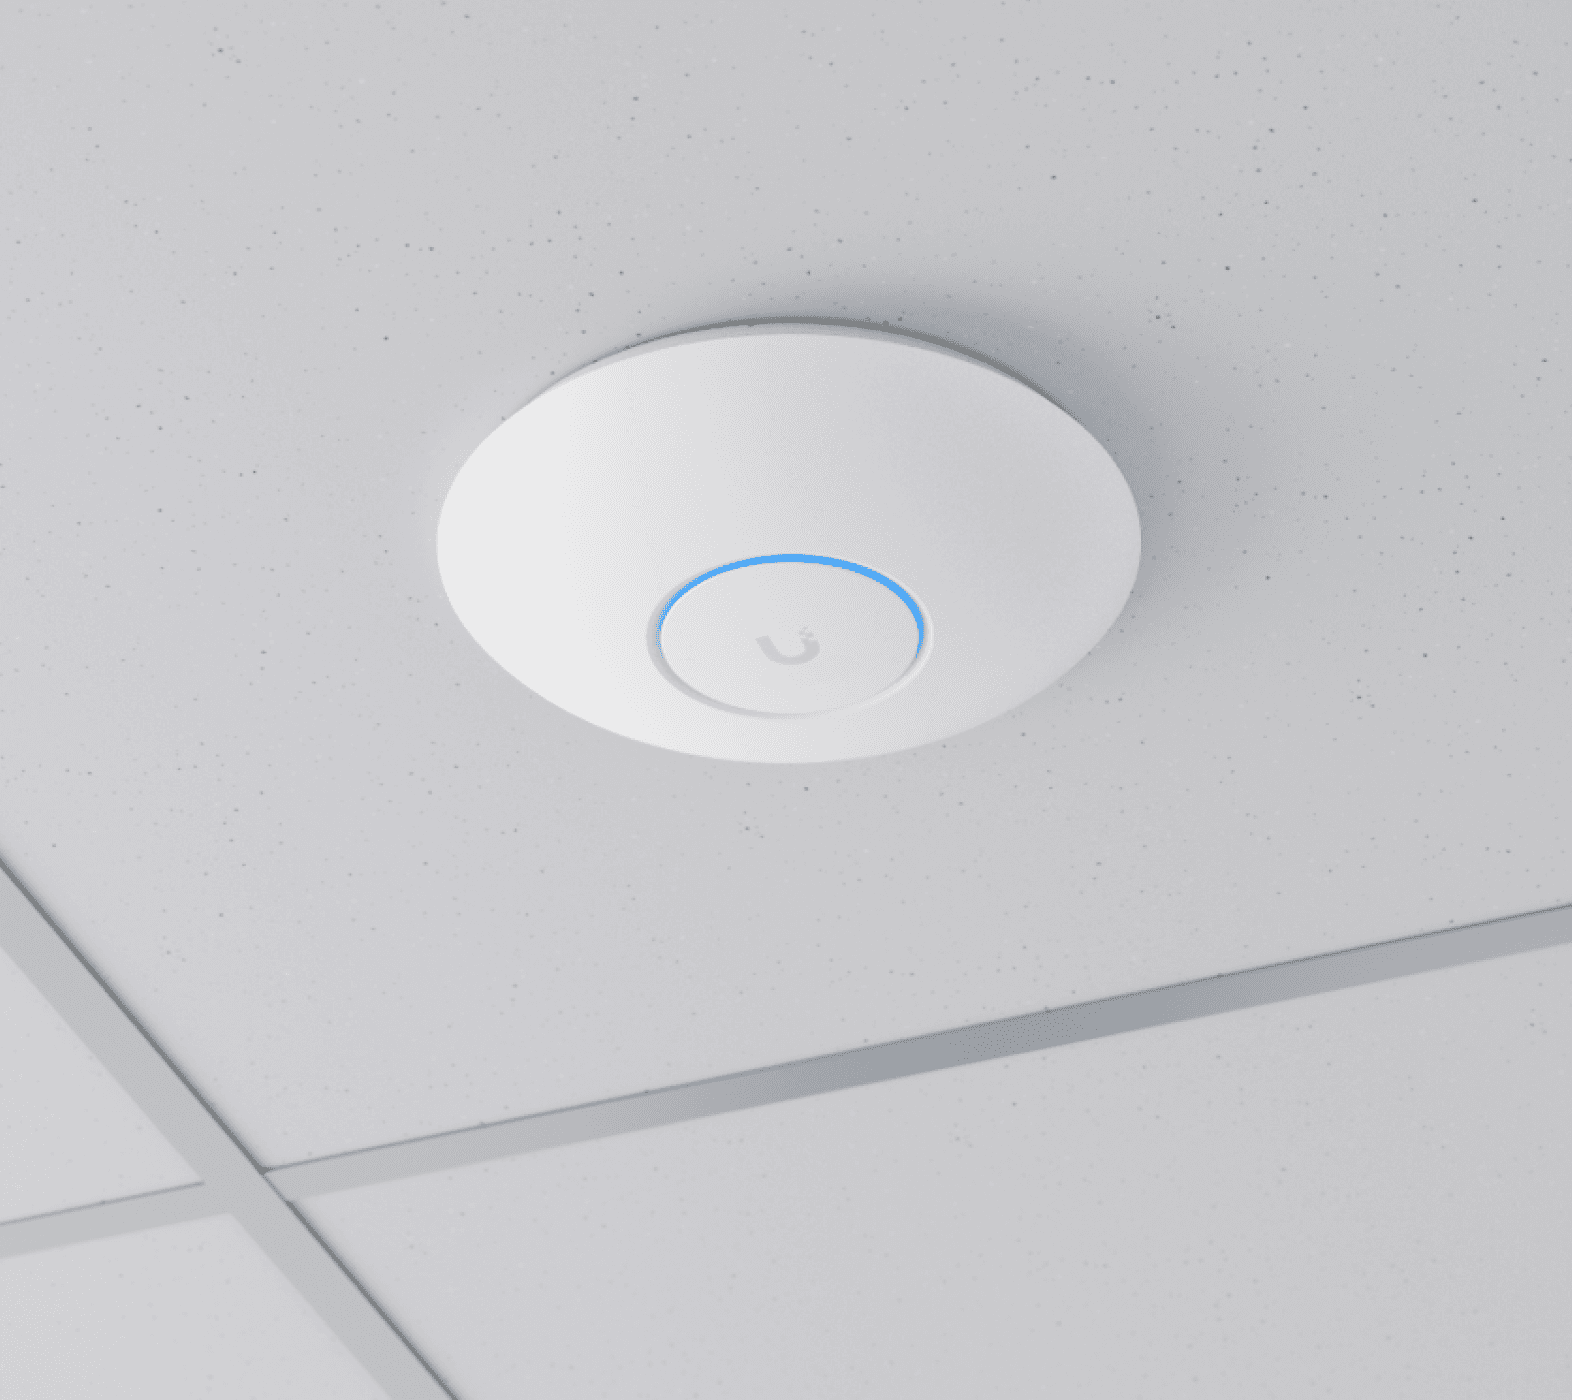
9.2 Aluguel de ativos em comodato: OPEX previsível e zero obsolescência
Esta é a modalidade que tem crescido mais rapidamente em nossa carteira, e há razões estruturais para isso — especialmente no perfil de ocupação de Indaiatuba, onde a maior parte das operações ocorre em galpão locado, frequentemente com contrato de três a cinco anos.
No modelo de comodato, a Eight TI mantém a propriedade dos ativos ativos de rede — access points Wi-Fi, roteadores e gateways, switches PoE, câmeras de CFTV, controladoras de acesso — e o cliente paga uma mensalidade única que engloba equipamento, instalação, configuração, manutenção, substituição em caso de falha e atualização tecnológica ao longo do contrato.
As implicações são relevantes em quatro dimensões.
Financeira. Desaparece o desembolso inicial de capital. A despesa é integralmente OPEX, previsível, lançada como despesa operacional e não como imobilizado — o que simplifica aprovação orçamentária, preserva capital de giro para a atividade principal e melhora indicadores de retorno sobre ativos.
Tecnológica. A obsolescência deixa de ser risco do cliente. Um switch adquirido em 2020 é hoje um ativo depreciado e tecnologicamente defasado, sem porta multigigabit e sem orçamento PoE para Wi-Fi 7. No comodato, a atualização é obrigação contratual do fornecedor.
Operacional. A responsabilidade por falha de hardware é nossa. Não há processo de compra emergencial, não há espera por importação, não há cotação de peça de reposição com a operação parada. Mantemos estoque de substituição dos modelos em campo.
Estratégica. Para operação em galpão locado, o alinhamento é natural: o contrato de comodato pode acompanhar o prazo do contrato de locação do imóvel, e o ativo pode ser transferido para a nova planta em caso de mudança, sem perda de investimento.
O comodato aplica-se aos ativos. O cabeamento estruturado passivo, por sua natureza de benfeitoria fixada ao imóvel, é sempre fornecido em regime de venda — o que é coerente com sua vida útil de vinte e cinco anos contra os cinco a sete anos do ativo.
9.3 NOC e administração contínua: a camada que a maioria não contrata
Uma rede bem projetada e bem instalada degrada. Não por defeito, mas por entropia operacional: firmwares envelhecem e acumulam vulnerabilidades conhecidas, o ambiente de RF muda quando o vizinho do condomínio instala sua própria rede, o layout de porta-paletes é reconfigurado, novos dispositivos entram sem cadastro, políticas de firewall acumulam exceções temporárias que nunca são removidas.
A administração contínua é o serviço que combate essa entropia. Nosso escopo de administração compreende o monitoramento proativo com alertas de disponibilidade, de saturação de link, de orçamento PoE e — item que insistimos em destacar — de negociação de classe PoE inferior à esperada, tornando visível a falha silenciosa que descrevemos na seção 3.3.
Compreende também a gestão de firmware com janelas programadas e validação prévia, a revisão periódica do ambiente de RF com reavaliação de canais e potências, a auditoria de políticas de firewall e de segmentação, o gerenciamento de inventário e de garantias, a análise de tendência de capacidade para antecipar necessidade de expansão antes que ela se torne um incidente, a resposta a incidentes com SLA definido e o relatório gerencial periódico com indicadores em linguagem executiva.
O objetivo é claro: o gestor de TI da indústria deixa de ser o operador da rede e passa a ser o cliente de um serviço de rede, liberando seu tempo para os projetos que geram valor no negócio.
9.4 Configuração e hardening: onde a segurança é efetivamente implementada
Configuração não é um item de checklist executado em duas horas no dia da virada. É a etapa em que as decisões de arquitetura se tornam comportamento real da rede.
Nosso escopo de configuração parte do desenho e implementação da segmentação em VLANs por zona funcional, com a lógica apresentada na seção 7.6, e da construção das políticas de firewall por zona sob o princípio de menor privilégio — com atenção especial à zona OT, que não deve ter caminho de saída para a internet.
Segue com a implementação de autenticação 802.1X com WPA3-Enterprise contra RADIUS integrado, atribuição dinâmica de VLAN por perfil, PPSK para dispositivos legados incapazes de 802.1X, e portal cativo com voucher para a rede de visitantes e transportadoras.
Inclui a configuração de IDS/IPS com ajuste de assinaturas ao perfil de tráfego real da planta — porque IDS/IPS mal ajustado gera volume de falsos positivos que leva a equipe a ignorar alertas, o que é pior que não tê-lo —, filtragem de conteúdo e bloqueio geográfico onde aplicável, QoS com priorização de voz e de tráfego crítico de aplicação, configuração de multi-WAN com failover testado (e testado significa testado: derrubamos o link primário e cronometramos a convergência), estabelecimento de túneis SD-WAN entre plantas, e o hardening propriamente dito — remoção de credenciais padrão, restrição de acesso administrativo por origem, desabilitação de serviços não utilizados, habilitação de registro de auditoria.
E encerra com a validação documentada: teste de roaming com os dispositivos reais da operação percorrendo a planta, teste de failover de WAN, teste de failover de gateway em Shadow Mode, medição de vazão e latência por zona, e relatório de aceitação assinado.
9.5 Modelos comerciais comparados
| Dimensão | Venda (CAPEX) | Comodato (OPEX) |
|---|---|---|
| Desembolso inicial | Integral no projeto | Ausente ou reduzido |
| Classificação contábil | Imobilizado | Despesa operacional |
| Propriedade dos ativos ativos | Cliente | Eight TI |
| Cabeamento passivo | Venda (sempre) | Venda (sempre) |
| Risco de obsolescência | Cliente | Eight TI |
| Substituição por falha de hardware | Conforme garantia do fabricante | Incluída no contrato |
| Atualização tecnológica | Novo projeto de investimento | Prevista contratualmente |
| Portabilidade em mudança de planta | Reinstalação a orçar | Transferência prevista |
| Aderência a galpão locado | Média | Alta |
| Aderência a planta própria de longo prazo | Alta | Média |
| Previsibilidade de custo mensal | Baixa (manutenção variável) | Alta |
Não existe modalidade universalmente superior. Existe adequação ao perfil de ocupação, ao horizonte de permanência, à política contábil e à estratégia de capital de cada empresa. Nossa prática é apresentar a comparação com números do caso concreto antes de recomendar — e, com frequência, a recomendação é híbrida: cabeamento e infraestrutura passiva em venda, ativos de rede em comodato.
9.6 SLA, responsabilidade técnica e as credenciais que sustentam a operação
Um contrato de infraestrutura sem SLA definido é uma declaração de boas intenções. Nossos acordos de nível de serviço estabelecem tempo de resposta e tempo de restabelecimento diferenciados por criticidade do componente, com escalonamento definido, canal de acionamento dedicado e — para operações críticas 24×7 — cobertura em regime integral.
As credenciais que sustentam essa promessa são verificáveis e vale enumerá-las, porque em um mercado onde qualquer prestador afirma "seguir as normas", a diferença está no que pode ser comprovado. Nossa equipe de campo é composta por profissionais CLT, não por autônomos mobilizados por obra, com certificações NR-10 e NR-35 vigentes e documentadas. Os projetos são acompanhados de ART registrada no CREA por engenheiro responsável, o que constitui responsabilidade técnica formal e transferível a auditoria. A certificação de campo é executada com instrumentação Fluke Networks e produz laudo individual por enlace em arquivo nativo. Os sistemas são especificados com componentes homologados de Furukawa, CommScope e Panduit, viabilizando garantia estendida de 25 anos de sistema. E o acervo técnico envolve mais de cinquenta projetos industriais executados, com mais de vinte e sete anos de experiência acumulada na disciplina.
O mesmo rigor técnico aplicado ao galpão vale para o bloco administrativo: salas de reunião, portaria, refeitório e escritórios seguem a ABNT NBR 14565, com Wi-Fi de alta densidade, VLANs segmentadas, telefonia IP e CFTV convergidos na mesma infraestrutura. A Eight TI projeta o conjunto como um único sistema, sob um único responsável técnico e um único painel de gestão.
Precisa integrar galpão e escritório na mesma arquitetura de rede?
10. Perguntas Frequentes sobre Wi-Fi 7, Cat6A e Redes Industriais em Indaiatuba
Qual cabo devo usar para instalar access points Wi-Fi 7 no meu galpão?
Cabo Categoria 6A com capa LSZH-3, certificado a 500 MHz. O Cat6A é a categoria mínima capaz de sustentar 10GBASE-T em cem metros e a primeira a especificar desempenho repetível de alien crosstalk, requisito indispensável em feixes densos de eletrocalha industrial. A capa LSZH-3 atende à classificação superior da ABNT NBR 14705:2025, exigível em caminhos horizontais e verticais sobre áreas ocupadas. A recomendação normativa complementar é instalar dois cabos por posição de access point, conforme o adendo ANSI/TIA-568.1-E-1.
Vale a pena migrar para Wi-Fi 7 se meu cabeamento é Cat5e ou Cat6?
Não, e essa é uma resposta direta que preferimos dar antes da proposta. Um access point Wi-Fi 7 sobre uplink de 1 Gbps em Cat5e entrega, na prática, desempenho equivalente a um access point Wi-Fi 5 — com custo três vezes superior. A migração para Wi-Fi 7 só produz retorno quando acompanhada de cabeamento Cat6A certificado, uplink de 2,5 GbE ou superior e orçamento PoE adequado a 802.3bt. Sem isso, o investimento é desperdiçado no gargalo do enlace.
Qual a diferença entre LSZH-1 e LSZH-3?
Ambas as classes são livres de halogênios e atendem aos mesmos requisitos de densidade de fumaça e de toxidez de gases. A diferença está no ensaio de propagação vertical de chama. O LSZH-1 é ensaiado conforme a série IEC 60332-1, aplicada a cabo individual, e sua aplicação normativa restringe-se a tubulações metálicas sem concentração de cabos, com trechos expostos de até três metros. O LSZH-3 é ensaiado conforme a série IEC 60332-3, que avalia propagação em feixe vertical, e é a classe aplicável a caminhos horizontais e verticais com concentração de cabos em áreas de grande afluência de pessoas — a condição de um galpão industrial.
Quantos access points são necessários para um galpão de 10.000 m²?
Não existe resposta por metro quadrado, e qualquer fornecedor que ofereça uma sem visitar a planta está adivinhando. A densidade depende do pé-direito, da altura e da densidade dos porta-paletes, dos materiais armazenados, do tipo de dispositivo cliente, da aplicação (leitura de código de barras tolera muito mais que voz sobre Wi-Fi) e das bandas utilizadas — projetos que exploram 6 GHz demandam de 30% a 50% mais access points que projetos equivalentes em 5 GHz. Como ordem de grandeza para orientar orçamento preliminar, galpões logísticos com porta-paletes altos costumam demandar entre 20 e 40 access points para 10.000 m². O número definitivo vem do site survey.
O UniFi Dream Machine substitui firewall, controlador Wi-Fi e NVR?
Sim. Um Cloud Gateway da linha Dream Machine executa nativamente roteamento com multi-WAN, firewall stateful e Layer 7 por zonas, IDS/IPS, controlador de rede cabeada e sem fio, servidor RADIUS com RadSec, concentrador VPN, SD-WAN, NVR para CFTV, controle de acesso físico e telefonia IP — sem licença por dispositivo. É importante, porém, dimensionar o modelo pelo throughput de IDS/IPS em relação ao link contratado e avaliar as fronteiras de aplicabilidade descritas na seção 6.7.
Qual modelo de Dream Machine escolher para uma indústria em Indaiatuba?
Para galpões de até 3.000 m² com operação enxuta, o UDM-SE, cujos 180 W de PoE integrado dispensam switch adicional na fase inicial. Para galpões de 5.000 a 15.000 m² com operação intensiva, o UDM-Pro-Max, com 5 Gbps de IDS/IPS, 8 GB de RAM e duas baias de disco para gravação redundante. Para condomínios multiempresa ou campi industriais, o UDM-Beast ou o Enterprise Fortress Gateway. Para áreas de produção sem climatização, o UCG-Industrial, que opera de -30 °C a 50 °C sem ventoinha.
É possível alugar equipamentos de rede em vez de comprar?
Sim. Trabalhamos com comodato de ativos de rede — access points, gateways, switches PoE, câmeras de CFTV e controladoras de acesso — em mensalidade única que inclui equipamento, instalação, configuração, manutenção, substituição por falha e atualização tecnológica. O modelo tem aderência especialmente alta em operações instaladas em galpão locado, situação predominante no parque logístico de Indaiatuba, permitindo alinhar o prazo do contrato de ativos ao prazo do contrato de locação do imóvel. O cabeamento estruturado passivo, por ser benfeitoria fixada com vida útil de vinte e cinco anos, é sempre fornecido em regime de venda.
O que exigir no laudo de certificação de cabeamento?
Exija laudo individual por enlace nominalmente identificado — nunca amostragem —, executado com certificador de campo de nível adequado como o Fluke DSX, contemplando wire map, comprimento, insertion loss, return loss, NEXT, PS NEXT, ACR-F, PS ACR-F, ACR-N, PSANEXT, PSAACRF, propagation delay, delay skew, resistência DC e desbalanço de resistência. Verifique se o modelo de ensaio está correto: enlace permanente para pontos com tomada e MPTL para terminações diretas em plugue modular, conforme ABNT NBR 16869-3. E exija o arquivo digital nativo do instrumento, não apenas um PDF de resumo.
Por que meu Wi-Fi funciona a pé mas falha na empilhadeira?
Porque a cobertura foi validada no nível do piso e não na altura de trabalho. O operador na cabine elevada de uma empilhadeira retrátil ou trilateral pode estar a seis, oito ou dez metros do solo, em um plano de RF completamente diferente daquele medido pelo técnico caminhando com um notebook. Somam-se a isso a movimentação constante, que exige roaming eficiente, e a blindagem parcial produzida pela própria estrutura metálica do equipamento. A correção envolve redefinir os pontos de cobertura considerando o envelope tridimensional real de operação e ajustar os parâmetros de 802.11k/v/r com o dispositivo embarcado real.
Quanto custa um projeto de cabeamento estruturado e Wi-Fi para um galpão?
O custo é função do número de pontos, da metragem de cabo, da complexidade dos caminhos, da classificação MICE das zonas, da quantidade e do modelo de ativos, e do escopo de serviços contratado. Um orçamento tecnicamente responsável exige levantamento em campo — nenhuma estimativa por metro quadrado sobrevive ao contato com a planta real, porque a variável dominante costuma ser a infraestrutura de caminhos, não o cabo. Realizamos visita técnica e apresentamos proposta com memorial quantitativo detalhado, permitindo comparação item a item com outras propostas.
A Eight TI atende Indaiatuba e região?
Sim. Atendemos Indaiatuba e todo o eixo Campinas–Sorocaba, incluindo Campinas, Hortolândia, Itu, Salto, Sorocaba, Jundiaí, Itupeva, Monte Mor, Piracicaba e Atibaia, além de São Paulo capital, Guarulhos, Cajamar, Barueri, Araçariguama, Itapevi, Cotia, Embu das Artes, São Bernardo do Campo, São José dos Campos, Mogi das Cruzes, Ribeirão Preto, Araraquara e Araçatuba.
11. Solicite seu Diagnóstico Técnico para Indústrias e Galpões em Indaiatuba
Se você chegou até aqui, provavelmente reconheceu ao menos um dos sintomas descritos neste guia na sua própria operação. O caminho seguinte é objetivo.
Nossa visita técnica de diagnóstico compreende o levantamento em campo da infraestrutura existente com registro fotográfico, a medição do ambiente de radiofrequência com identificação de fontes de interferência, a análise por amostragem dos enlaces existentes com certificador de campo, a avaliação de conformidade normativa em relação ao mapa da seção 5, a análise da arquitetura lógica com identificação de riscos de segmentação e segurança, e a entrega de um relatório técnico com plano de ação priorizado por criticidade e impacto.
A partir desse diagnóstico, apresentamos proposta nas modalidades de venda com projeto, comodato de ativos ou modelo híbrido, com memorial quantitativo detalhado que permite comparação item a item.
Eight TI — Infraestrutura de Rede para Indústrias e Galpões Av. José César de Oliveira, 181 — Conjunto 609 — Vila Leopoldina — São Paulo/SP — CEP 05317-000 WhatsApp: (11) 94102-1236 | E-mail: contato@eightti.com.br Responsável técnico: Thiago Pinatel — Diretor de Tecnologia
Atendimento em Indaiatuba, Campinas, Hortolândia, Itu, Sorocaba, Jundiaí, Piracicaba, Atibaia, São Paulo capital e região metropolitana.